Web3:自主权身份的终极指南


原文来自 Dock 官网。Dock 是 Web3 领域的佼佼者。自 2017 年以来,Dock 的专家团队一直在构建最前沿的可验证凭证和自主权身份技术。Dock 创建了这个完整的自主权身份指南,以解释它对组织和个人的重要性,以及该技术如何以一种简单的方式工作。
当我们访问应用程序和网站时,组织默认使用中心化和联合身份管理系统 ( 例如使用谷歌或 Facebook 帐户登录 )。中心化系统往往使组织容易受到大规模黑客攻击。有了联合系统,像谷歌这样的凭证系统提供商可能会在用户不知情的情况下使用用户的个人数据来存储和跟踪他们的在线活动。
由于身份和凭证验证过程非常缓慢、昂贵,凭证造假和缺乏产品可追溯性是世界范围内的大问题。
为了解决这些问题,自主权身份( SSI)应运而生。自主权身份是一种让个人完全拥有和控制其数字身份的模型,并且无需依赖中心化机构。对于组织来说,SSI 技术使他们能够创建防欺诈的可验证凭证,并立即验证凭证的真实性。
自主权身份由 3 个支柱组成:区块链、去中心化标识符和可验证凭证。
自主权身份技术可以应用于各种用例,包括发布防欺诈认证、供应链产品跟踪和加快招聘时间。
简介
如果你发现你的博士学位是假的,你会有什么感觉?
如果你是一个食品供应商,当你无法追溯其来源时,你将如何控制一批受污染的产品?
虽然所有这些情况看起来完全不相关,但它们实际上都与过时的验证系统和传统身份管理系统的安全性降低有关。
当我们访问应用程序和网站时,组织机构默认使用中心化和联合身份管理系统 ( 例如使用谷歌或 Facebook 帐户登录 )。中心化系统将数据置于大规模黑客攻击和入侵的风险之下,而联合模式则使公司能够在用户不知情的情况下跟踪用户数据。网络安全支出每年都在增加。
这些问题正是驱动自主权身份模型来管理数字身份的原因。自主权身份有很多优势:
完全拥有和控制自己的数据。
提高安全性和隐私性。
消除中心故障点。
无法跟踪和相关数据(用于追溯某人身份或跟踪在线行为的数据)。
什么是自主权身份?
自主权身份 (SSI) 是一种让个人完全拥有和控制其数字身份而不依赖于第三方的模型。与中心化身份管理相比,你是你身份的老板,可以决定谁可以看到你的数据。你还可以在任何时候删除对数据的访问。
在深入探讨自主权身份的细节之前,首先了解什么是数字身份是很重要的。数字身份是在线存在的任何可以追溯到的个人或组织的数据。可识别数据包括密码、用户名、银行账户和社交媒体照片。
SSI 技术使人们可以自行管理自己的数字身份,而不需要依赖第三方提供商来存储和管理数据。目前,自主权身份可以和去中心化身份互换使用。
SSI 系统主要有三个参与者:
持有者:用数字钱包应用程序创建自己的去中心化标识符并接收可验证凭证的人。
签发:有权签发可验证凭证的一方。
验证者:检查凭证的一方。
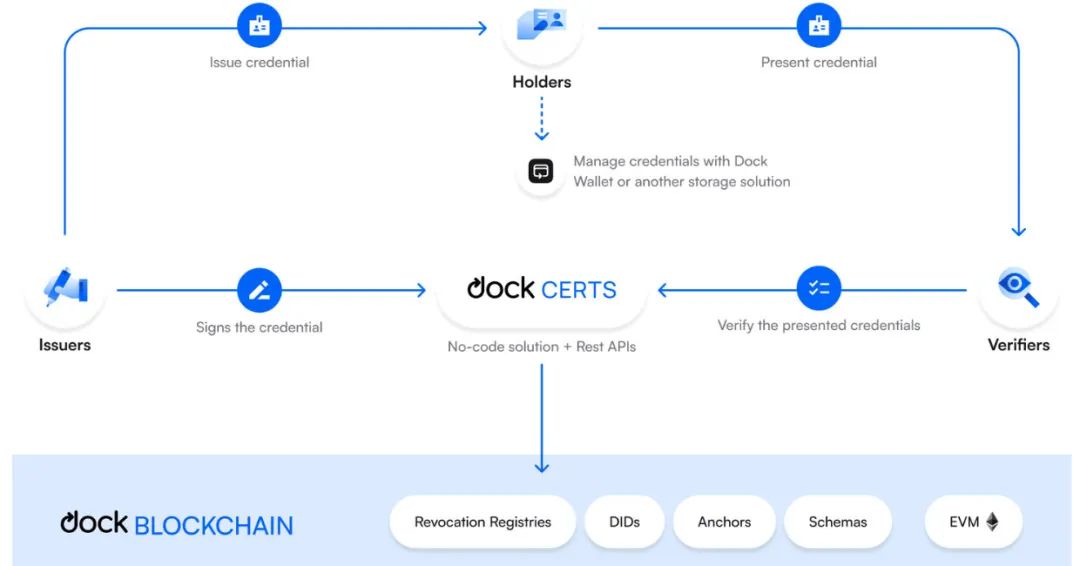
持有者、签发者和验证者之间的交互有时被称为“信任三角”。每次验证者要求提供信息时,持有者都会选择是否允许他们访问自己的数据。
自主权身份的 3 个支柱
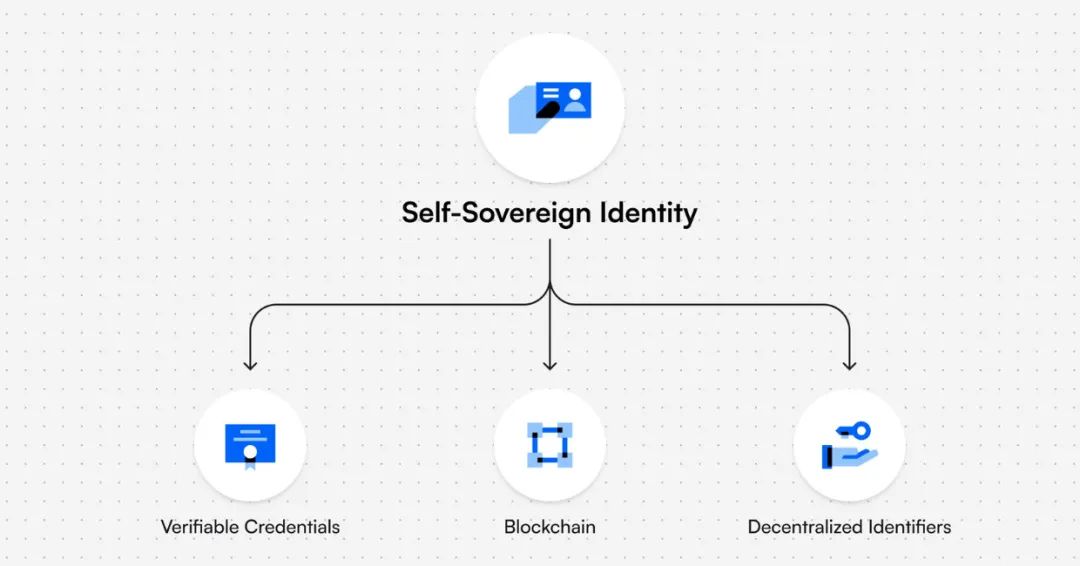
可验证凭证、区块链和去中心化标识符是自主权身份的三个支柱。
自我主权身份由 3 个支柱组成:
区块链:是在区块链网络中的计算机之间共享的去中心化数据库,它以一种很难更改、破解或欺骗系统的方式记录信息。
去中心化标识符(DID):由用户创建、用户拥有、并独立于任何组织的加密可验证标识符。DID 不包含任何可识别的个人信息。
可验证凭证 (VC):人们可以向验证者出示的纸质或数字凭证的数字加密安全版本。
例如,假设一家新健身房开业,每个员工都必须持有急救培训证书,有效期为三年。
持有人:求职者 Sandy
签发人:急救培训机构
验证者:健身房
以下是这些角色在自主权身份系统中的作用:
Sandy( 持有者 ),在她的手机上有一个数字身份钱包应用程序,用于存储她的可验证凭证。
Sandy 成功地通过了急救培训,培训机构通过数字方式为她签发了培训证书,然后她将证书安全保存在自己的应用程序上。她的证书现在是防欺诈的。
Sandy 向健身房 ( 验证者 ) 进行申请,并出示她的可验证凭证(证书),健身房只需扫描二维码即可立即验证她的证书。
在这种情况下,健身房只需相信急救培训机构是签发者,而且 Sandy 无法伪造证书。该培训机构的 DID 是公开的,只有由该签发者签发的作为可验证凭证的急救证书才会被认为对验证者有效。
如果有人试图通过更改数据来制造一个假的数字证书,验证就会失败。失败的验证会表明证书是不真实的,因为签名与签发者的 DID 不匹配,或者哈希 ( 类似于数字指纹 ) 是错误的。
自主权身份的原则
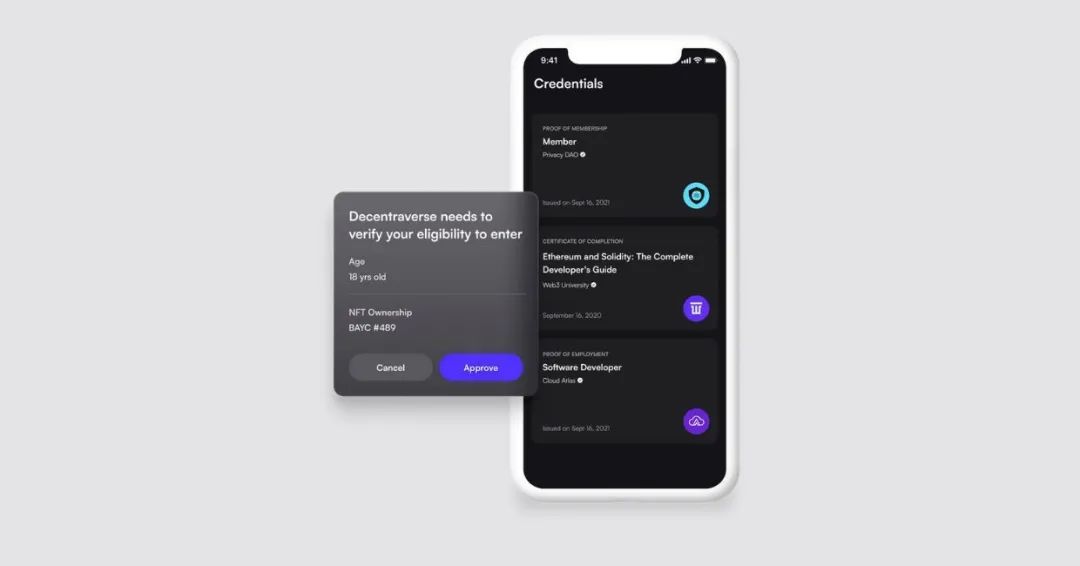
有了自主权身份系统,用户完全拥有和控制自己的数据,并决定与谁共享数据。
很多人都写过关于身份原则的文章,虽然在不同的作者和组织中,对于什么是自主权身份没有达到明确的共识,但有 10 个关键原则总结了 SSI 的基本方面。
存在:用户必须能够在不需要第三方的情况下存在于数字世界中。
控制:人们必须对其数字身份和个人数据拥有最终权限。
访问:用户必须能够轻松直接地访问自己的数据。
透明度:管理和更新身份识别系统和算法的方式必须是公开的、合理的、易于理解的。解决方案设计应该基于开放协议标准和开放软件。
持久性:身份必须是持久的。解决方案开发人员应该设计可持续的商业和运营模型。
可移性:人们必须能够将他们的身份和证书带到任何地方,将他们的数据从一个平台传输到另一个平台,而且不局限于单一平台。
互操作性:身份应该被各种涉众尽可能广泛地使用。组织、数据库和注册中心必须能够通过数字身份系统在全球范围内快速有效地相互通信。
同意:用户必须明确允许实体使用或访问其数据。表达同意的过程应该是互动的,并为人们所充分理解。
最小化:数字身份解决方案应使人们能够共享对方尽可能少的数据量,以尽量减少共享过多和不必要的个人身份信息。
保护:人们的隐私权必须得到保护,应该存在防止篡改和监控信息的保障措施。数据传输需要端到端加密。
自主权身份的起源
在世界范围内,对 SSI 的讨论越来越多。但这种数字身份的方法从何而来?
Christopher Allen 是区块链开发初创公司 Blockstream 的标准和身份实践专家,也是一名经验丰富的开发人员。他认为,SSI 开始于 90 年代初,当时 Pretty Good Privacy(PGP) 提到了“信任网”的想法,这是可能成为自主权身份的第一个说法。PGP 是一种安全程序,它可以通过数字签名和文件加密对电子邮件进行解密和加密以及对电子邮件消息进行身份验证。
“信任网”是一种可以通过允许对等方充当公钥的引入者和验证者来建立信任的方法,任何人都可以成为 PGP 模型中的验证者。虽然这种方法是去中心化信任管理的一个很好的例子,但它的局限性在于,它只关注依赖于中心化层次结构的电子邮件地址。除了其他原因外,这也是 PGP 从未被广泛采用的主要原因。
在 21 世纪,随着互联网的发展,SSI 才真正获得了动力。
数字身份发展的 4 个关键阶段
自互联网发明以来,网络身份模型经历了以下四个主要阶段:
中心化身份
联合身份
以用户为中心的身份
自主权身份
目前,我们主要使用中心化的标识符,如电子邮件、电话号码和用户名来验证我们的身份,以访问网站和应用程序。随着我们创建更多的账户,我们的个人数据在互联网上传播得越来越多。
阶段 1:中心化身份 ( 由单个机构或层次结构进行管理控制 )
随着互联网的发展,中心化机构成为数字身份的发布者和验证者。IANA(1988) 是一个确定 IP 地址有效性的组织,ICANN(1998) 是仲裁域名有效性的组织。1995 年,证书签发机构帮助商业网站验证其身份。
一些组织超越了中心化,并创建了层次结构,其中根控制器将选择其他组织来监督自己的层次结构。但是根控制器总是有更大的能力。随着互联网的发展,中心化机构的权力越来越大,因为需要越来越多的人来管理越来越多的数字身份,但他们本身却无法控制它们。
这种模式是一个孤立的模式,系统之间是相互隔离的,因为人们必须为每个平台创建一个数字身份帐户。平均每个人有 100 个密码,悉尼大学对澳大利亚、英国和美国的社交媒体用户进行的一项调查显示,三分之一的人不信任社交媒体公司的数据。这造成了糟糕的用户体验,因为他们必须管理越来越多的帐户。
阶段 2:联合身份 ( 由多个联合机构进行管理控制 )
为了解决第一个孤立的数字身份模型导致的问题,所以就开发了联合身份。联合身份允许授权用户使用一组凭证访问多个应用程序和域,就像人们可以使用他们的谷歌或 Facebook 登录网站或应用程序一样。联合身份将用户的身份跨多个身份管理系统链接起来,这样用户就可以高效地访问不同的应用程序。
微软于 1999 年推出的 Passport 是最早提供联合身份的产品之一。
在联合身份识别系统中,个人数据经常在人们不知情的情况下被存储、跟踪并共享给其他方。2019 年,Facebook 在亚马逊云服务器 (CBS) 上暴露了 5.4 亿个用户记录。目前,每 39 秒就有一次黑客攻击。
阶段 3:以用户为中心的身份 ( 跨多个机构的个人或管理控制,而不需要联合 )
2000 年,增强社交网络 (Augmented Social Network) 为下一代互联网的新型数字身份奠定了基础。他们建议,应该在互联网的架构中建立一个持久的在线身份。数字身份的关键进步是假定每个人都应该有权控制自己的网络身份。
随着时间的流逝,该领域开始关注一个新术语:以用户为中心的身份。
以用户为中心的身份模型表明,用户必须对自己的身份有更多的控制权,信任必须建立在去中心化上。以用户为中心的方法倾向于关注用户同意和互操作性。
以用户为中心的身份的所有权仍然属于注册它们的实体。仅仅以用户为中心是不够的。
阶段 4:自主权身份 ( 个人可以完全控制任意数量的权力 )
自主权身份是超越以用户为中心的身份的下一步。自主权身份一词在 2010 年代被更多地使用,当时人们主张人们不仅是身份认同过程的中心,而且他们是自己身份的主人。
中心化数字标识符、凭证和 ID 的问题
中心化的数字证书,如健康和安全培训证书和大学学位,很容易被伪造。检查它们真实性的唯一方法是联系签发机构,这可能需要几天甚至几个月的时间来确认你需要的信息。
传统的身份证件,如驾照或其他的身份证件,都不是私人的,因为验证者可以获取证书上的所有信息。
证书的验证依赖于签发者,如果他们的服务离线或消失,那么人们无法向验证者证明他们的证书的真实性。
数据可以被第三方存储、跟踪和共享。
超过 80% 的黑客入侵涉及暴力破解或使用丢失或被盗的证书。
存储在签发者中心化服务器上的数据成为黑客攻击目标的风险增加。
数据泄露的后果
2020 年,3.3 万名失业申请人面临数据安全漏洞。
雅虎保持着史上最大的数据泄露记录,有 30 亿个账户被泄露。
2018 年,万豪国际 (Marriott International) 的数据泄露影响了大约 5 亿名客人。
自主权身份管理对组织、个人和开发人员的好处
组织
通过即时验证护士执照或在线课程完成证书等凭证,可以显著降低成本、效率和资源。
以更低的成本发布防欺诈的可验证凭证。
使用公钥加密提高安全性。
通过存储更少的用户数据来降低成为网络攻击、入侵、诉讼和罚款目标的风险。
个人
完全拥有和控制自己的身份,且不依赖于第三方。
创建自己的 DID,并完全管理自己的数据与数字钱包。
可以选择共享哪些数据以及与谁共享数据,同时能够随时删除对数据的访问。
个人数据不存储在中心化服务器上。
如果你只需要确认你的年龄,那么就不必提供不必要和过多的信息。
开发人员
创建不需要密码的应用程序,这会创造更好的用户体验。
删除低效的身份验证过程,如使用文本或电子邮件进行二次验证。
直接从用户而不是第三方请求数据。
像 Dock 这样的自主权身份平台使人们和组织能够在去中心化的网络上创建、管理和存储他们的数据。
自主权身份管理是如何工作的?
我们将讨论 SSI 三大支柱的关键细节,即区块链、去中心化标识符和可验证凭证,以及它们如何协同工作的。
SSI 支柱 1:区块链
区块链是一个将信息记录在数字分布式数据库中的系统,该数据库在区块链网络中的计算机之间共享。这些计算机被称为节点。区块链的设计方式使得更改、攻击或欺骗系统变得非常困难。每个区块都有关于前一个区块的惟一数据,一旦验证了区块上的数据,就将它们添加到区块链中。
自主权身份区块链的主要特性:
去中心化:区块链使用点对点网络,其中没有一方可以改变或操纵区块链的行为方式。如果是一个无权限的区块链,那么任何人都可以加入其网络。
分布式账本 ( 交易记录 ):网络中的每个节点都会得到一个完整的区块链副本,该信息可以用来验证它没有被篡改。验证新数据后,每个人都将此信息添加到自己的区块链副本中。
具有不变性的高安全性:区块不能被篡改或回溯。每个区块都有前一个区块的哈希 ( 由字母和数字组成的字符串 ),它就像一个唯一的数字指纹。如果一个区块上的哈希值发生变化,网络中的每个人都知道它被篡改了,被篡改的区块将被节点拒绝,不会被添加到区块链中。
让我们考虑一个公司,其中只有一个人可以访问财务记录和历史。如果他们改了数据,谁会知道?对于这种变化,很有可能没有可追踪的证据或记录,所以他们可以很容易地窃取金钱或实施欺诈。但是,如果所有交易都记录在一个区块链上,其他工作人员可以审计和检查交易,以确保它们是准确的。
以下是各方如何在自主权身份系统中使用区块链:
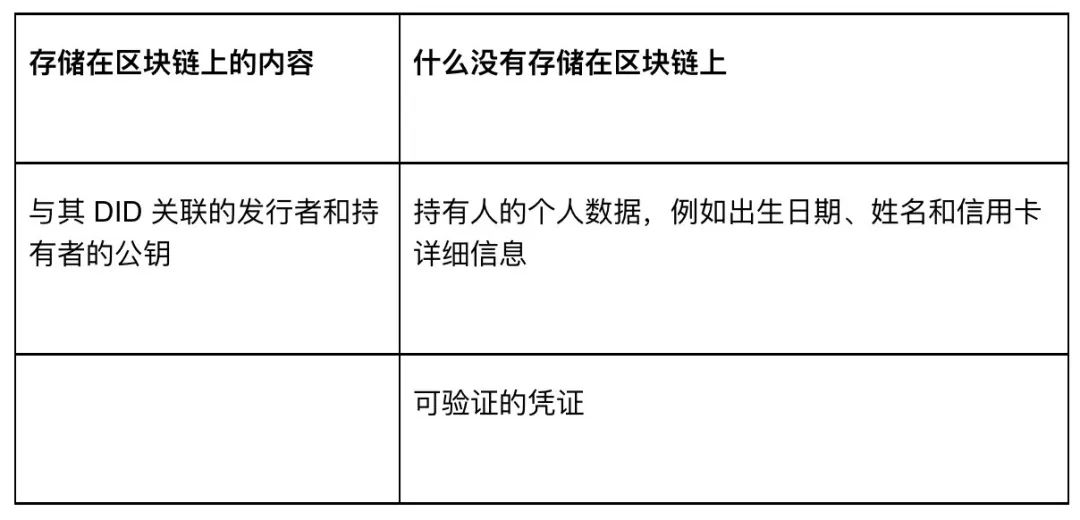
持有者:可验证凭证 ( 例如驾照 ) 的持有者在区块链上有他们的公共 DID。
签发者:当签发者向持有人提供可验证凭证时,他们使用 DID 和相关联的私钥对其进行签名。该部门的 DID 和相关公钥将在区块链上。
验证者:验证者,可以检查区块链,以确保他们信任的部门确实签发了许可证。
区块链允许持有者、签发者和验证者拥有相同的事实来源,即哪些凭证是有效的,以及谁验证了凭证中数据的有效性。
身份和凭证并不存储在区块链上,而是存储在持有人的数字钱包上。
支柱 2:去中心化标识符 (DID)
每个上网的人都有一个数字标识符,比如电子邮件地址或用户名。今天,我们主要依赖中心化的标识符,如谷歌、Facebook、电子邮件提供商或移动网络运营商来连接网站和应用程序。这些公司可以知道我们给谁发了信息,我们买了什么,我们住在哪里,我们的位置等等。
去中心化标识符 (DID) 允许人们创建数字身份,他们可以安全地连接到他们的可验证凭证,在未经授权的情况下不会泄露个人信息。DID 允许我们对数据拥有完全的所有权和控制权。拥有多个 DID 使得人们更难将这些 DID 连在一起。
DID 是由一串独立于任何组织的字母和数字组成的惟一标识符。
下面是一个 Dock DID 的示例:
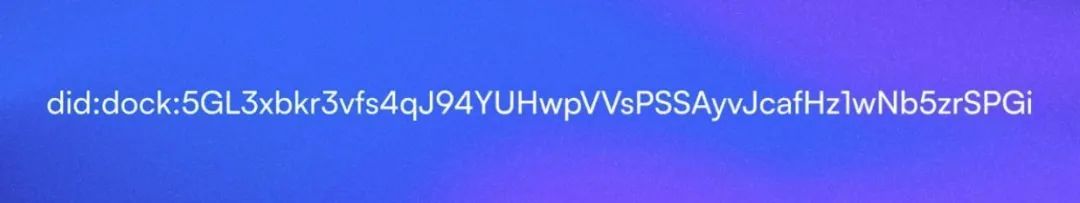
一个 DID:
由用户创建。
带一个或多个私钥和公钥对。
不包含个人资料或钱包资料。
实现两方之间的私密和安全连接,并可随时随地进行验证。
人们可以根据不同的目的和交互来创建尽可能多的 DID。例如,某人可以生成三种不同的 DID:
DID 1:只针对他们的网上购物。
DID 2:用于交易和购买 NFT 等加密货币相关服务。
DID 3:职业目的,例如持有大学学位和课程证书等教育证书。
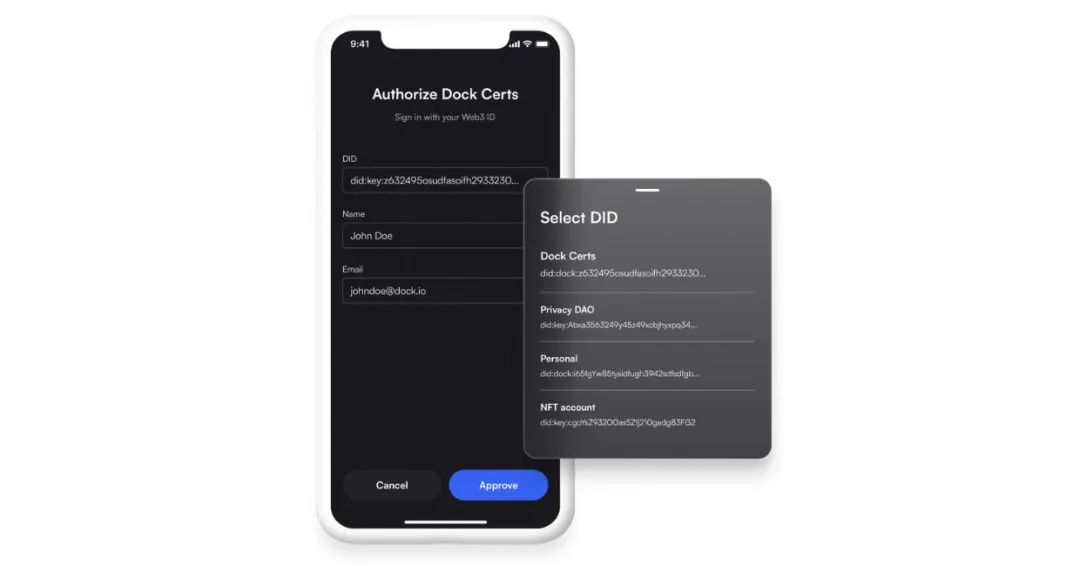 用户可以为不同的目的和交互创建任意数量的 DID。
DID 附带的私钥和公钥
要了解私钥和公钥是如何工作的,重要的是要理解什么是加密。加密是一种获取信息并对其内容进行加密的过程,只有特定的人可以看到你的信息。
有两种加密方式:
对称加密:使用一个密钥 ( 密码 ) 对数据进行加密和解密。
非对称加密:加密密钥 ( 也称为公钥 ) 和对应的解密密钥 ( 也称为私钥 ) 是不同的。非对称加密也被称为公钥加密。
假设 Ellen 有一份文件,她想和同事 Ken 分享。她使用一个加密程序,用她选择的密码来保护文件。她将消息发送给 Ken, Ken 无法打开消息,因为他不知道密码,就像他没有“钥匙”可以打开锁来访问文档一样。
Ellen 不想通过电子邮件分享密码,因为其他人可以用它来解密 Ellen 和 Ken 之间的任何信息。这是对称加密的问题,也是非对称加密试图解决的问题。
使用非对称加密,Ellen 和 Ken 必须在他们的电脑上生成一个密钥对。公钥和私钥将相互链接。可以使用公钥对数据进行加密,只有匹配的私钥才能对数据进行解密。但是如果你知道某人的公钥,你就无法访问他们的私钥。
Ellen 和 Ken 可以使用非对称加密来安全地相互通信。
他们首先交换各自的公钥。
当 Ellen 发送她的文件时,她用 Ken 的公钥加密它。
然后,Ken 使用他的私钥来解锁文档。由于非对称加密,只有 Ken 可以解密该消息。连 Ellen 都无法解密,因为她没有 Ken 的私钥。
Ken 和 Ellen 永远不应该共享他们的私钥。如果有人得到了 Ken 的私钥,黑客就可以解密所有发送给 Ken 的消息。
非对称加密用于安全性非常重要的地方,安全电子邮件的网站或加密货币,以确保只有钱包的所有者可以从钱包中提取或转账。
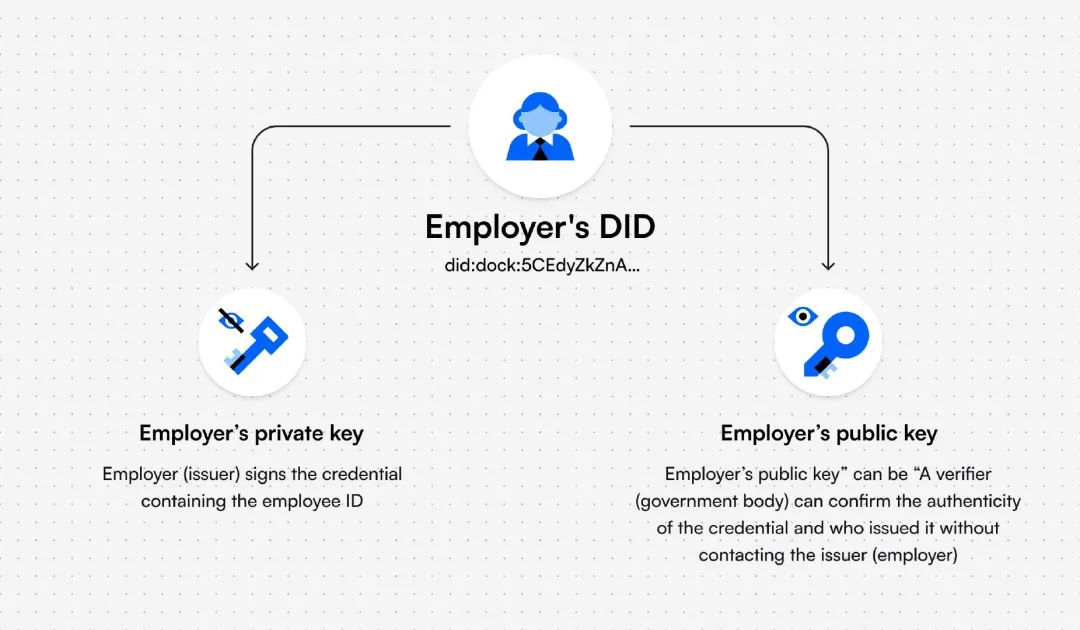
每个 DID 都带有一个或多个私钥和公钥。
每个 DID 都附带一个或多个私钥和公钥。
私钥:由一长串字母和数字组成,其允许人们证明所有权,同意共享选定的数据,并签署可验证的凭证。私钥就像一个主密钥,可以访问你的所有信息,所有者永远不应该与任何人共享他们的私钥。
公钥:由一长串字母和数字组成,可以安全地与你选择提供特定信息的任何人共享。
想想街道上的一个公共邮箱,很多人都知道它的位置。任何人都可以投递信件,但只有信的主人才能打开它。邮箱地址就像公钥一样,每个人都可以知道。邮箱的所有者是唯一拥有打开邮箱所需的私钥的人。
为了获得额外的安全性,你可以在与不同方进行交易时生成一个新的公钥,以减少有人将数据串联起来的机会。
SSI 支柱 3:可验证凭证
身份证、证书和学位很容易被伪造,如果不去像大学或许可机构这样的机构进行繁琐的核对,他们几乎没有办法验证这些证件的真实性。但可验证凭证允许验证者如雇主或应用程序在几秒钟内进行验证。
可验证凭证是纸质和数字凭证的数字加密安全版本,人们可以向需要它们进行验证的各方出示。例如,雇主可以简单地使用应用程序扫描求职者的二维码来确认他们是否有学士学位,而不需要花费几天或几周的时间联系大学来验证某人的学位是否真实。
可验证凭证的主要优势
签发机构:有效地节约签发可验证凭证的资金和时间,包括批量签发、防止欺诈和减少手工工作。
验证机构:无需联系发证机构,即可立即验证证书,节省时间、资源和金钱。
个人:只向验证者提供相关信息,不披露不必要的信息。
开发人员:通过不需要密码的安全验证来增强用户体验。
区块链公司可以通过两种主要方式让人们保护隐私:
选择性公开
你可以决定要向验证者显示凭证的哪些数据,而不暴露除请求内容之外的不必要信息。
零知识证明(ZKP)
通过零知识证明技术,自主权身份提供商甚至可以进一步帮助人们维护隐私,无需透露出生日期就能证明自己已经年满 18 岁。这可以通过使用密码学实现,持有者可以向验证者表明他们满足某个要求 ( 如最低年龄、收入或居住区域 ),而无需显示支持该证明的数据。
区块链、去中心化标识符和可验证凭证如何一起工作?
我们将通过一个例子来演示 SSI 的所有这些支柱是如何一起工作的。
假设有一个关于如何使用项目管理工具的在线课程,该课程将在学生完成课程后签发一个证书作为可验证的凭证。
持有者:Dawn 完成了 Jira 高级课程,并拥有一个数字身份钱包。
签发者:Zip Education 是为课程毕业生签发证书的在线课程提供商。
验证者:雇主雇用具有项目协调能力的人,并信任 Zip Education 作为签发人。
Dawn 用她的数字身份钱包创建了一个用于专业用途的 DID, DID 自动附带一个私钥和公钥对。
Dawn 成功完成 Jira 高级课程。
Zip 教育使用他们的私钥签名并使用 Dock Certs 向学生颁发证书。Certs API 连接到它们现有的系统。
Dock 区块链拥有 Zip Education 和 Dawn 的公共 DID。
Dock Certs 生成 PDF 和 JSON 版本的证书,Zip Education 将此证书通过电子邮件发送给学生。Dock 很快就会有一个更新,自动将凭证发送到持有人的钱包。
Dawn 在她的 Dock 钱包中导入凭证。
将 Zip Education 信任为签发者的雇主通过将 JSON 文件上传到 Dock Certs 来验证证书。
自主权身份的钱包
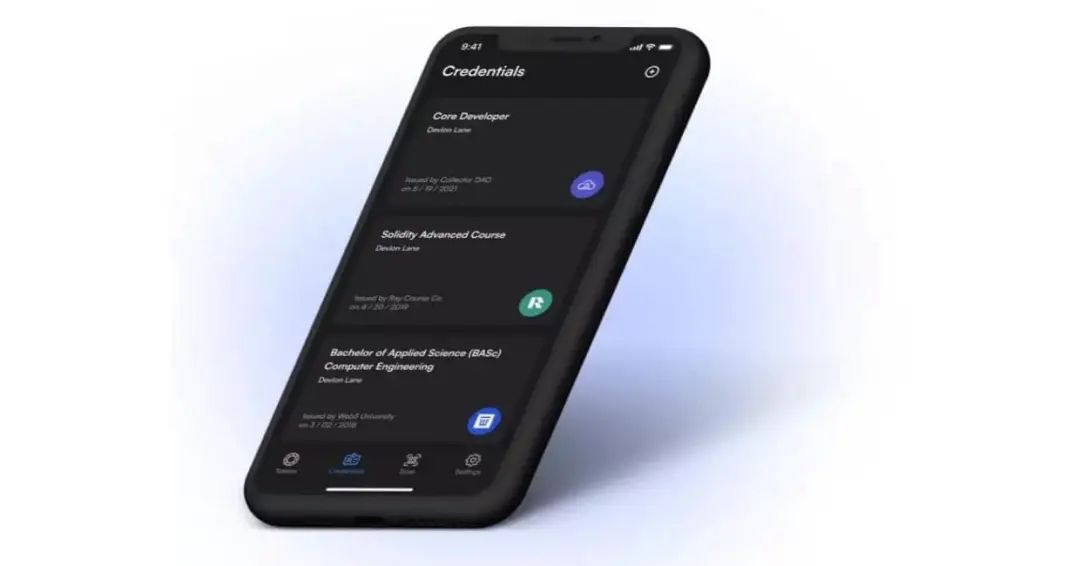
一个安全的自主权身份钱包是必不可少的,因为它允许人们携带他们的凭证在他们的手机或数字设备的任何地方。可移性是 SSI 的原则之一。
SSI 钱包的关键方面:
使人们能够安全地存储和管理 DID 和可验证凭证,而不依赖于第三方。
持有人必须将共享数据的授权给需要确认是否有资格访问服务或产品的验证者。
使公司更难追踪或相关用户的信息。
人们可以访问网站和应用程序,而不需要透露个人信息或任何不必要的细节。
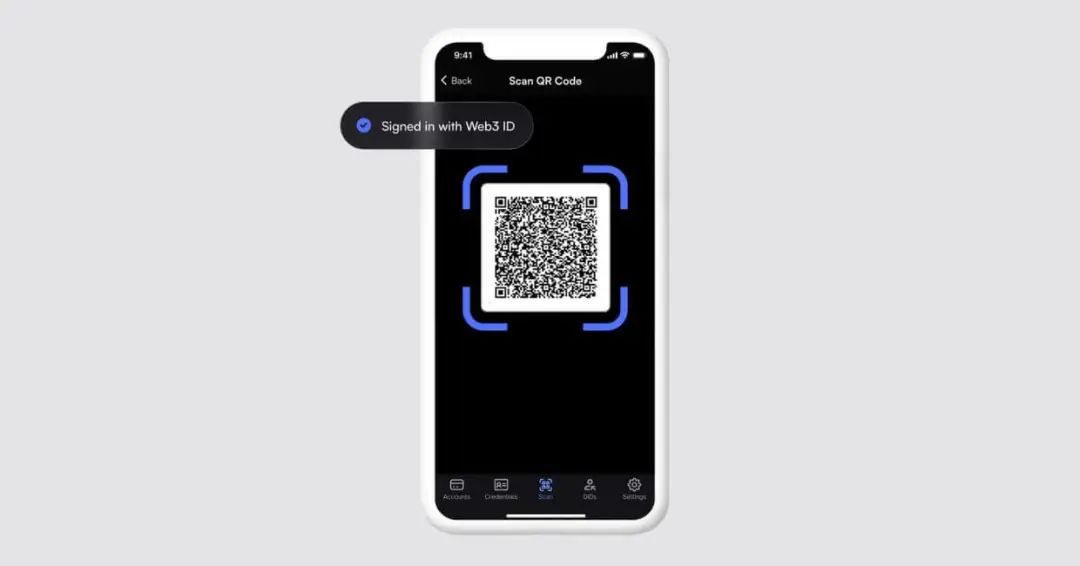
人们可以用 DID 登录,而不是用用户名和密码创建一个新账户来访问另一个网站或应用程序。
如果 Sarah 想买酒,并且需要证明自己至少年满 18 岁,她可以使用一款“自主权身份”,无需透露生日或其他任何身份细节,该钱包采用了零知识证明技术。
收银员从她的钱包中请求数据,以确认她至少 18 岁 ( 有驾照 ),然后提示 Sarah 允许分享数据。
当 Sarah 批准请求时,这会在商店和 Sarah 的钱包之间建立安全连接,同时交换 DID。
Sarah 的驾照显示她至少有 18 岁。由于零知识证明技术,她的凭证细节,如实际出生日期和她的全名根本不会被透漏,商店相信由签发许可证的机构提供的数据是合法的。验证者可以使用签发者的 DID 和区块链上的相关公钥来检查用户钱包中的数据是否真实。
自主权身份用例
SSI 可以在各种部门以多种方式使用,新的用例正在不断开发中。下面只是几个例子。
供应链
在追踪区块链跟踪的产品来源时,立即核实供应链中的各方和文件。
简化招聘流程
希望高效招聘高素质人才的机构可以通过 SSI 即时验证教育和专业证书。与传统的人工验证流程相比,这将节省几天到几周的时间。
医疗保健
为了根据患者身份和病史的准确信息提供高效、一致的服务,SSI 可以帮助维护可与相关医疗保健提供者高效共享的准确记录。
验证员工和承包商
组织可以为雇员或承包商的身份签发可核实的凭证。持有人可使用其自主身份钱包登录。
NFT
SSI 可以帮助证明谁在其生命周期中创建、拥有或目前拥有 NFT。SSI 可以让某人证明他们拥有一个 NFT,而不需要连接他们的 ETH 钱包。
收入证明
可以提供收入证明,但不必透露你的实际总收入。
为俱乐部或公司等组织投票
SSI 可以用来确保只有成员才能参加和投票。他们的证书将与 DID 联系起来,他们的名字不会被透露。
结论
自从互联网发明以来,人们主要使用中心化和联合的标识符,如电子邮件和用户名来访问网站和应用程序。中心化身份识别系统常常使组织容易受到大规模黑客攻击和数据分支的攻击,而联合系统则可以使公司在用户不知情的情况下使用用户的个人数据存储和跟踪他们的在线活动。中心化身份管理系统已导致数次的数据泄露。
此外,由于 ID 和凭证的验证过程非常缓慢、昂贵、低效和过时,凭证造假和缺乏产品可追溯性是许多行业的一个大问题,特别是在供应链和许可方面。
这些问题使自主权身份得到发展,该模型赋予个人对其数字身份的完全所有权和控制权,而不依赖于第三方。越来越多的用例可以在包括医疗保健、金融、教育和加密货币在内的多个领域实现自主权身份管理。
Source:https://blog.dock.io/self-sovereign-identity/
关于
ChinaDeFi - ChinaDeFi.com 是一个研究驱动的 DeFi 创新组织,同时我们也是区块链开发团队。每天从全球超过 500 个优质信息源的近 900 篇内容中,寻找思考更具深度、梳理更为系统的内容,以最快的速度同步到中国市场提供决策辅助材料。
Layer 2 道友 - 欢迎对 Layer 2 感兴趣的区块链技术爱好者、研究分析人与 Gavin(微信: chinadefi)联系,共同探讨 Layer 2 带来的落地机遇。敬请关注我们的微信公众号 “去中心化金融社区”。

【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接