“黑客”孤身走暗巷,依然太嚣张!本周区块链生态安全事件回顾


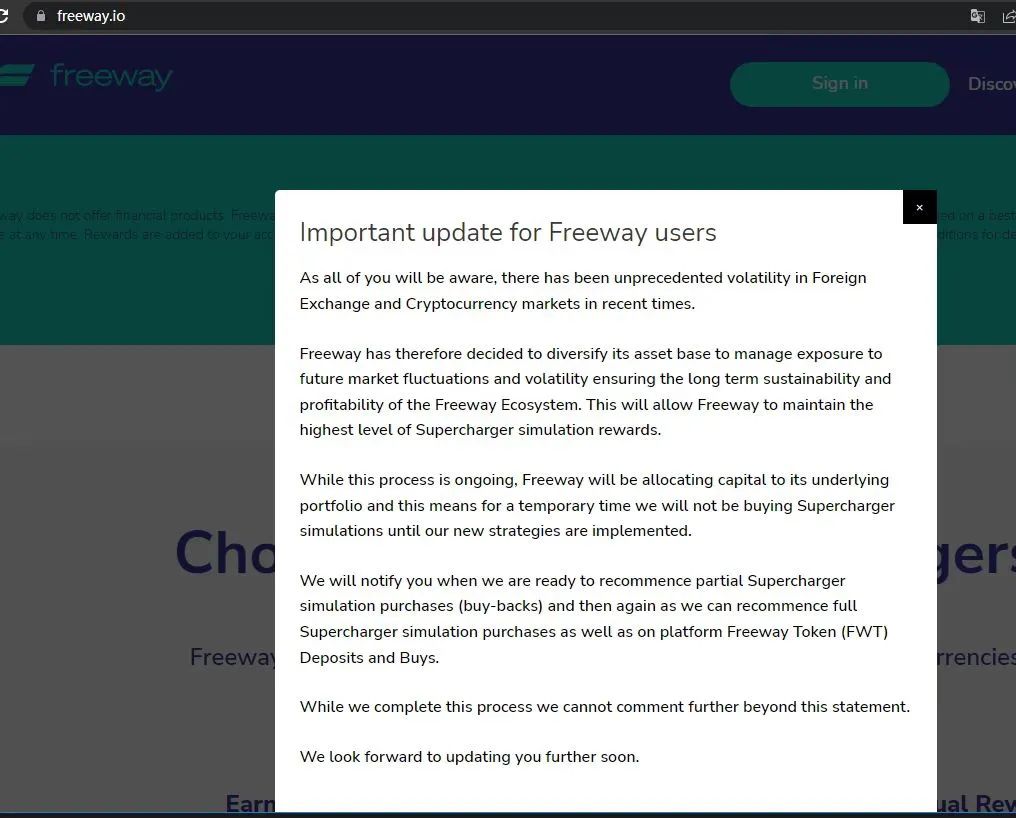
10 月 24 日,Beosin EagleEye 安全预警与监控平台检测显示,Freeway 项目方删除了官方名单并且实施了 rug pull,涉及金额或超 1 亿美元,目前,Freeway 已停止了所有平台提款,他们还从网站上删除了所有团队成员的名字,其相关代币下跌 78%,用户请警惕此项目不要继续投入资金,并及时转移资金减少损失。
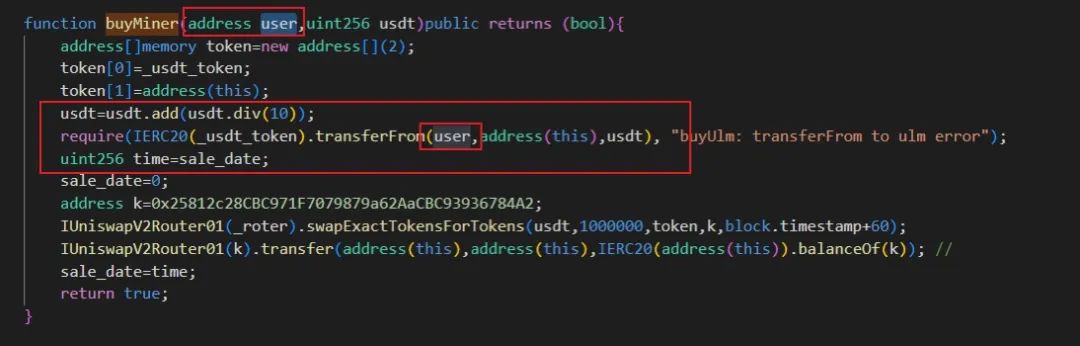
2. Melody_SGS 项目被黑客攻击,造成 2224.9BNB 损失,约 63 万美元
2022 年 10 月 25 日,Beosin EagleEye 安全预警与监控平台检测显示,Melody_SGS 项目被黑客攻击,造成 2224.9BNB 损失,约 63 万美元,目前官方称相关技术漏洞已经修复,但是针对本次事件,Beosin 安全团队还是建议项目方,一是保护好钱包私钥,二是注重签名服务的安全性,此外项目上线前,建议选择专业的安全审计公司进行全面的安全审计,规避安全风险。
扩展阅读:首个“Sing-to-Earn”平台被黑,是“运气不好”还是另有其因?
10 月 27 日,Beosin EagleEye 安全预警与监控平台检测显示,UVT 项目被黑客攻击,涉及金额为 150 万美元。攻击交易为 0x54121ed538f27ffee2dbb232f9d9be33e39fdaf34adf993e5e019c00f6afd499。经 Beosin 安全团队分析,发现攻击者首先利用开发者部署的另一个合约的具有 Controller 权限的 0xc81daf6e 方法,该方法会调用被攻击合约的 0x7e39d2f8 方法,因为合约具有 Controller 权限,所以通过验证直接转走了被攻击合约的所有 UVT 代币,Beosin 安全团队通过 Beosin Trace 进行追踪,发现被盗资金已全部转入龙卷风。
2. Beosin:BSC 链上的 VTF 项目遭受闪电贷攻击
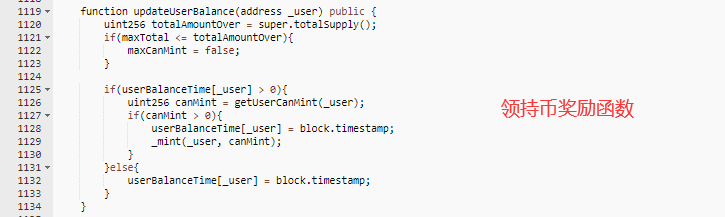
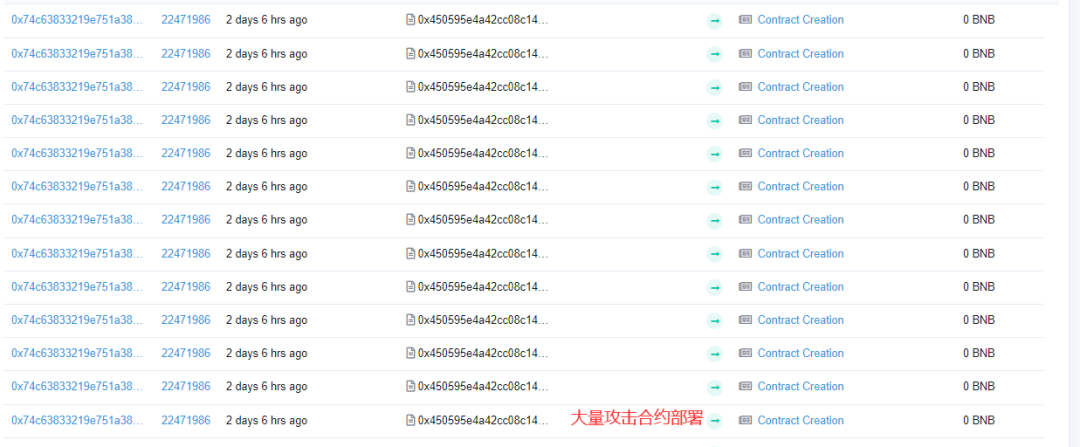
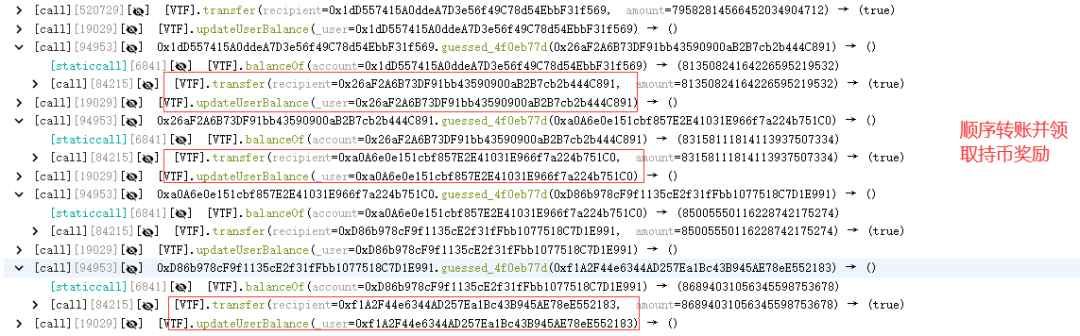
10 月 27 日,据 Beosin EagleEye 安全预警与监控平台检测显示,BSC 链上的 VTF 项目遭受闪电贷攻击,攻击者地址 0x57c112cf4f1E4e381158735B12aaf8384B60E1cE,损失共计 5.8 万 BUSD。Beosin 安全团队分析发现 VTF 中领取持币奖励存在漏洞。正常情况下,用户可以通过 VTF 代币合约中的 updateUserBalance 函数领取 VTF 代币的持币奖励。但是该函数并没有对用户持币时间进行判断。攻击者提前部署了大量攻击合约,通过闪电贷获取第一笔 VTF,之后轮流转账 VTF 代币到攻击合约并领取持币奖励。
3. ETH 链上的 Team Finance 项目遭受黑客攻击,黑客共计套利了约 1300 多万美元。
2022 年 10 月 27 日,Beosin EagleEye 安全预警与监控平台检测显示,ETH 链上的 Team Finance 项目遭受黑客攻击。黑客通过 LockToken 合约的 migrate 函数的漏洞,将 WTH,CAW,USDC,TSUKA 代币从 V2 流动性池非法升级到 V3 流动性池,并且通过 sqrtPriceX96 打乱 V3 流动池的 Initialize 的价格,从而获取大量 refund 套利。黑客共计套利了约 1300 多万美元。
扩展阅读:套利约 1300 多万美元,嚣张黑客如何套取 Team Finance 巨额资产?
反钓鱼插件下载:
https://chrome.google.com/webstore/detail/beosin-alert/lgbhcpagiobjacpmcgckfgodjeogceji?hl=en
2022 年 Q3 全球区块链生态安全报告
* 公众号后台回复“Q3”可获取《2022 年 Q3 全球区块链生态安全报告》完整版。


【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接