零时科技 || Rubic 协议黑客攻击事件分析


事件背景
零时科技区块链安全情报平台监控到消息,北京时间 2022 年 12 月 25 日,ETH 链上 Rubic 协议受到黑客攻击,攻击者获利约 1161WETH,攻击者地址为 0x001b91c794dfeecf00124d3f9525dd32870b6ee9,被盗资金已被攻击者转移至 Tornadocash 混币平台。零时科技安全团队及时对此安全事件进行分析。
漏洞核心
合约中的 routerCallNative 函数中会对可以调用的 router 进行判断,但是由于项目方的错误,将 USDC Token 地址
0xA0b86991c6218b36c1d19D4a2e9Eb0cE3606eB48 设置为 router 地址,分析如下:
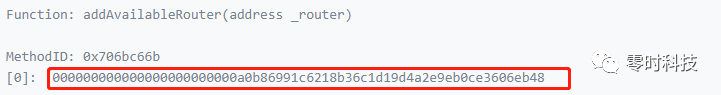
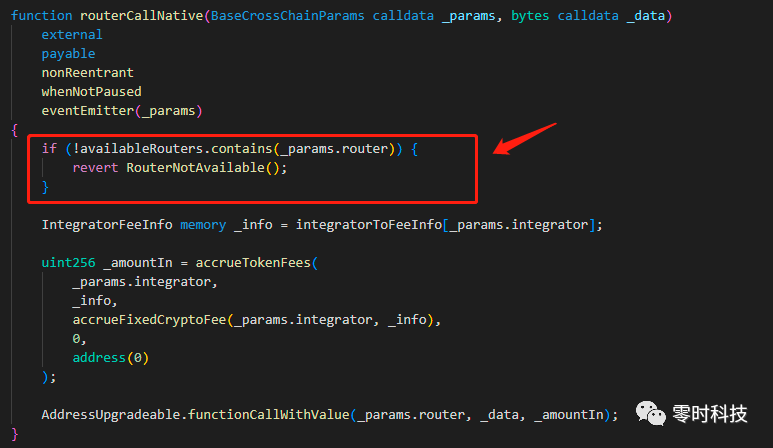
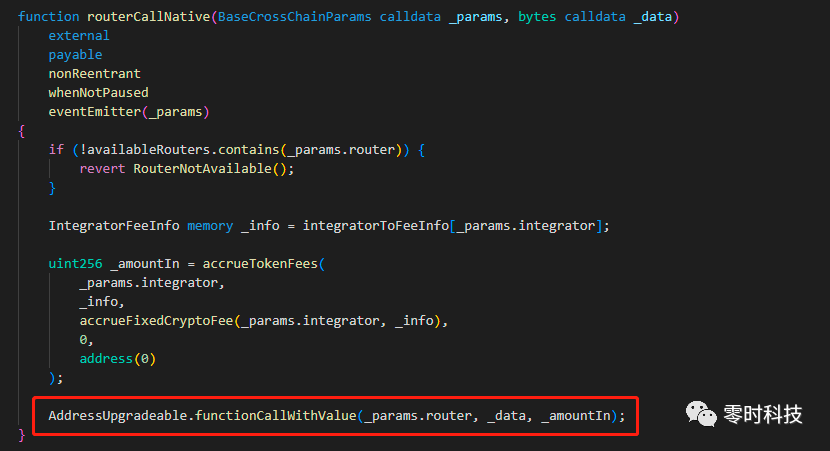
后续调用 Router 进行转账,攻击者通过此函数将其他用户授权给合约的 USDC 转出。
总结及建议


往期内容回顾
零时科技 || 警惕恶意聊天软件!聊天记录被劫持损失数千万资产追踪分析
零时科技 || 分布式资本创始人 4200 万美金资产被盗分析及追踪工作
零时科技 || Victor the Fortune 攻击事件分析
【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接