Daily Hunting of The SNARK (01/09/23)

Daily Hunting of The
SNARK
✦
S N A R K


✦ 2023.1.09

@jeiwan.eth :
下一次的 @paradigm_ctf 会有零知识的挑战。可以准备起来了。
@QuantaMagazine :
2018 年,Wei Ho 和 Levent Alpöge 发现了定义椭圆曲线的多项式整数解数量的上界。最近,她被任命为 IAS 女性与数学项目的第一任主任。
https://www.quantamagazine.org/wei-ho-is-drawn-to-algebra-geometry-and-the-human-side-of-math-20221122/
@Prof B Buchanan OBE :
给博士生的小帖士……了解你想要解决的问题并广泛研究你的领域,而不仅仅是新方法。有时在搜索中,你会发现一种可能不是主流的方法,但稍加调整,它就可以与最先进的方法竞争。
https://medium.com/asecuritysite-when-bob-met-alice/the-magic-of-zksnarks-from-equation-to-verification-1d8c87553ff
@Kobi Gurkan :
今天都是讨论 LLM 的,但是真正的 OG 都在讨论 LLL。
注:LLM 是大规模语言模型,比如 ChatGPT 背后的 GPT-3;LLL 是一种格基约简算法,和最近宣称的攻破 RSA 的量子算法有关。
分解与量子计算相关的唯一原因就是 Shor 算法。实现一个还不能扩展到用我手机上的 JavaScript 就能分解的数的因子分解算法是没有意义的。
@Massachusetts Institute of Technology (MIT) :
麻省理工学院、加州理工学院、哈佛大学和其他地方的研究人员首次在量子系统中发送量子信息,以一种可以理解为穿越虫洞的方式。
mitsha.re/jALe50LVetz
@Lukas :
我们发布了 ZeroSync 的首个版本 。它包括与比特币相关的 Cairo 代码(merkle 树、ripemd160、sha1、ecdsa、schnorr)。如果你想玩它,可以:
pip install zerosync
https://github.com/ZeroSync/ZeroSync
@anilsaidso :
nostr 的入门级介绍:一种用于抗审查通信网络的开放协议
https://twitter.com/anilsaidso/status/1611519739813310466
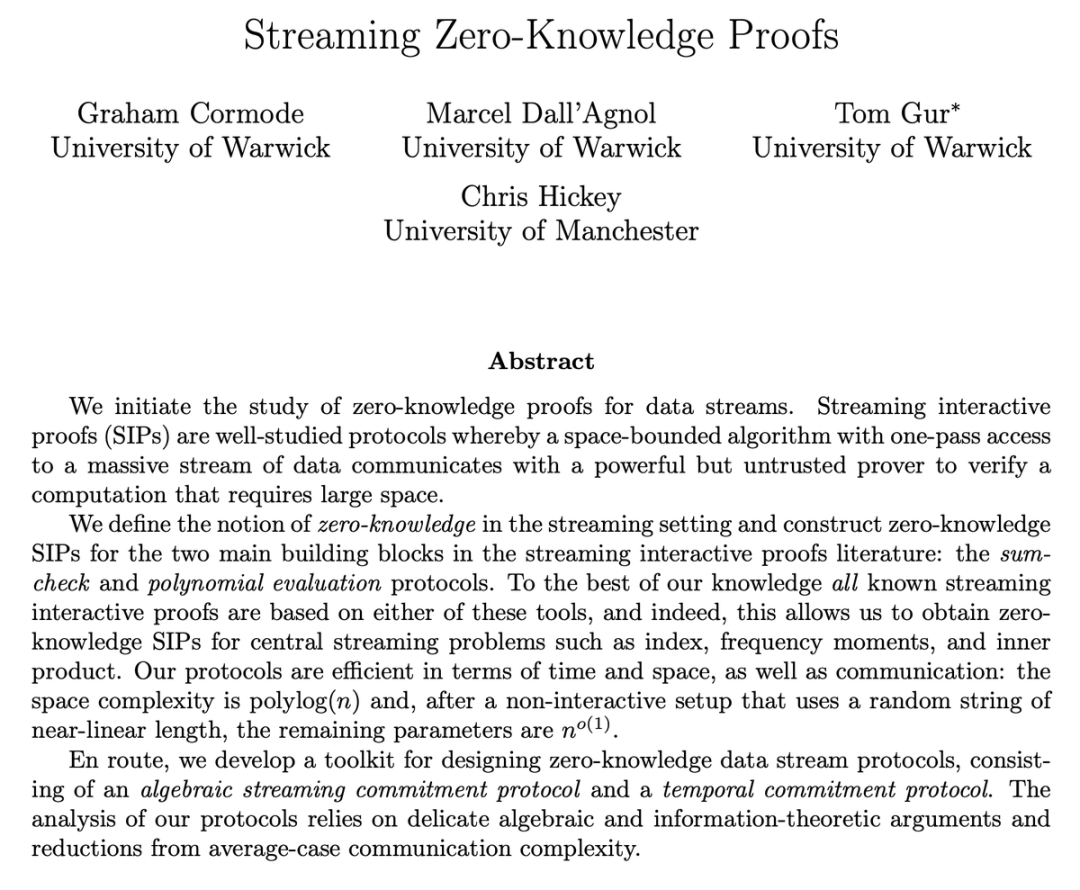
👆查看原文 https://arxiv.org/abs/2301.02161
@Tom Gur :
很高兴终于能分享这篇耗时 4 年的论文。一句话,我们在海量数据流的场景中构建了通用的零知识证明(除了语句的正确性外不泄露任何信息)。这 4 年发生了什么?在第 1 年,我们怀疑这个目标是否从根本上是不可能的(试图得出不可能结果)。在第 2 年,我们设法获得了一个弱的概念验证,证明这毕竟是可能的。在第 3 年,我们设法获得了一般性的结果,但参数是非实际的。
最后,在第 4 年,一切都准备就绪,我们开发的工具基本上可以赋予任何流式交互式证明 (SIP) 以零知识,且成本可以忽略不计。我的优秀学生和合作者的乐观和决心让我感到谦卑和鼓舞,他们有远见,尽管在这么长的时间里遇到了这么多令人生畏的障碍,但他们从未放弃。感恩有你!
@Clément Canonne :这个看起来很酷啊!流式场景中的零知识证明(验证器的工作内存有限,一次输入得到一个 pass)。
@odin-free.stark ✨🐺 :
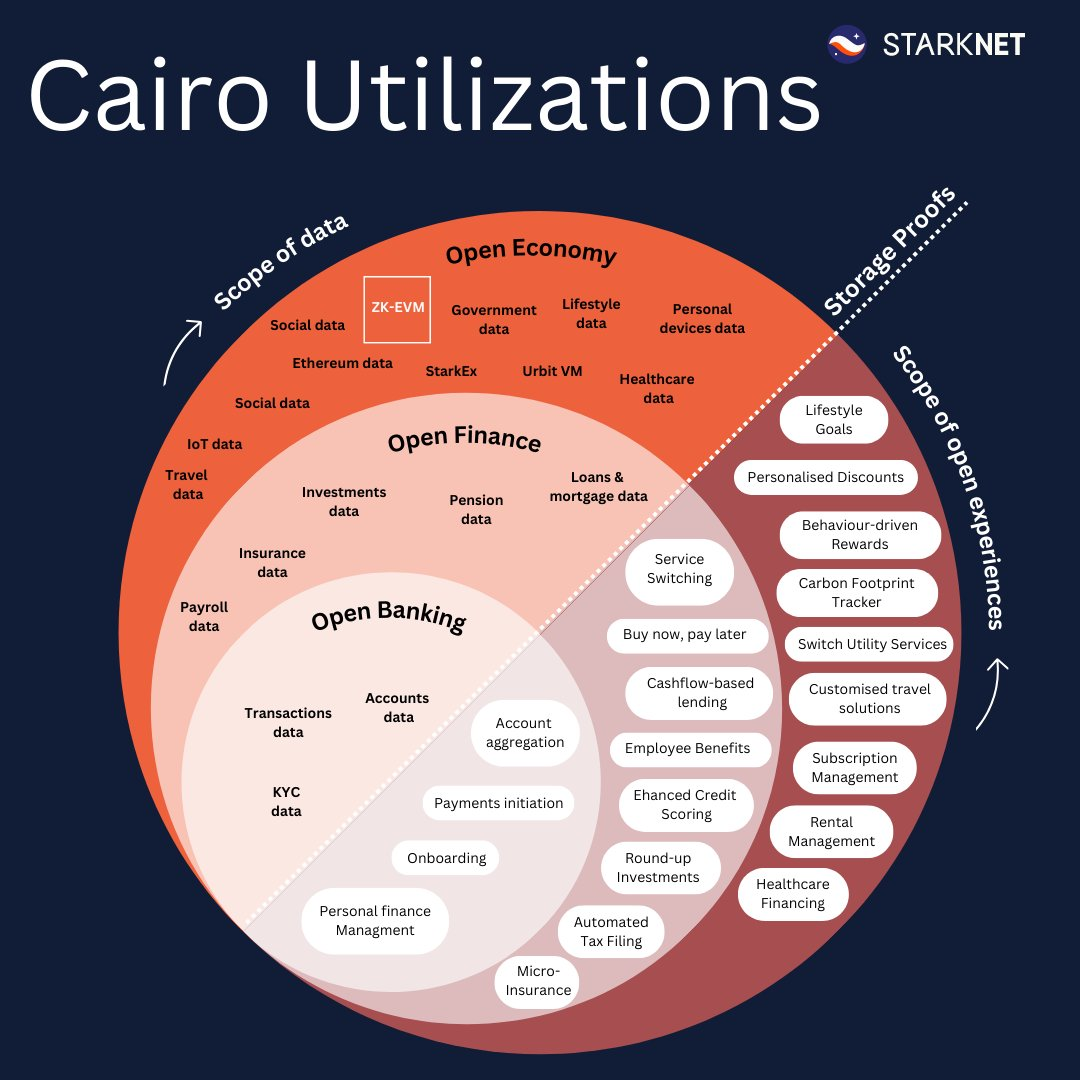
以太坊刚刚向前迈进了一大步:在 L3 StarkNet 上探索 ZK-EVM 🚀
ZK-EVM(零知识以太坊虚拟机)是 EVM 的变体,它使用零知识或有效性证明技术来允许对类似以太坊交易的执行生成密码学证明。这意味着证明者可以证明交易已经以非常有效的方式正确执行(有效性证明)或者不泄露任何关于交易本身的敏感信息(zk zk 证明)。
有几种不同类型的 ZK-EVM 项目,每种都有自己的目标和权衡。有些旨在与以太坊完全兼容,而另一些则对以太坊数据结构进行微小修改,以简化开发并加快证明生成速度。一些仅支持 EVM 功能的一个子集,而另一些则使用完全不同的执行模型。
你知道吗,即使 StarkNet 使用与 EVM 不同的执行模型,ZK-EVM 也已经用 Cairo 语言作为 L3 解决方案构建在它之上了?这可能有点乱,让我来分解一下:
Cairo 是由 StarkWare 开发的一种编程语言,用于创建有效性证明。有效性证明是一种以非常有效的方式证明某事为真的方法。例如,你可以证明知道数学问题的答案,而无需实际向任何人透露整个计算过程。@KakarotZkEvm 社区正在编写一个 Cairo 程序来证明 EVM 操作码的执行,而 @nethermindeth 团队一直致力于将 Solidity 转译为 Cairo。这使他们能够成功地将运行在以太坊上的去中心化交易所 Uniswap V3 “包裹” 到 Cairo。
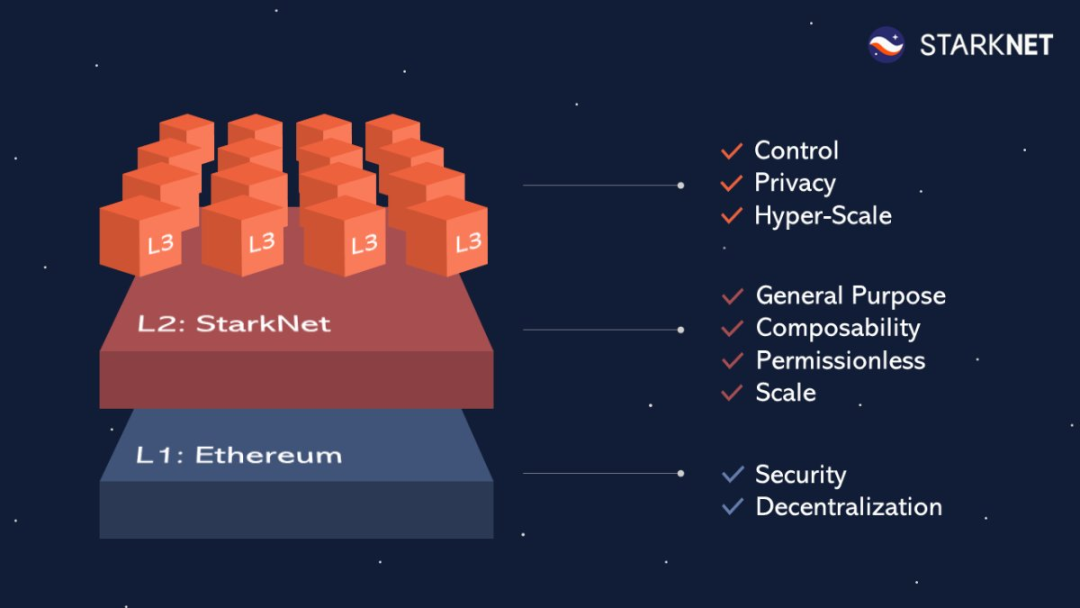
这些环境可以有自己的虚拟机 (VM) 和状态机,它们是跟踪当前状态的系统。Cairo 编程语言可用于创建验证器,用于证明计算的正确性。这些验证器可用于部署和证明 StarkNet 中的自定义环境。这允许开发人员在 StarkNet 中拥有与主要本地语言分离的任何智能合约逻辑。
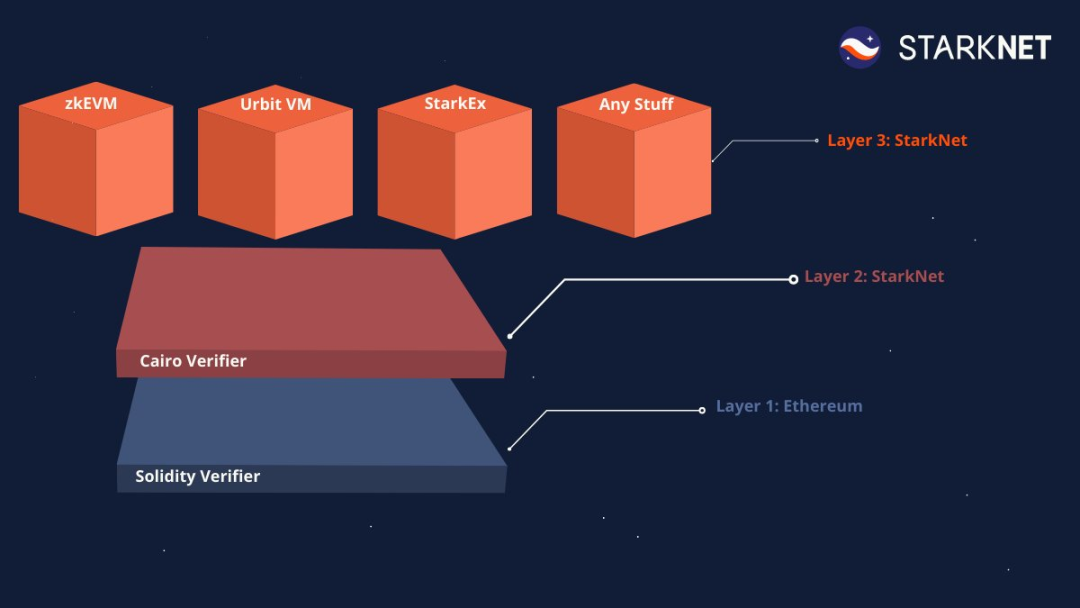
总之,L3 StarkNet 上的 Cairo 是一个非常强大的工具,它为开发人员提供了创建自定义环境的灵活性,并使用其 VM 和状态机支持的任何逻辑和数据执行智能合约。这一切都在一个安全、透明和可靠的空间内进行,该空间与以太坊网络及其所有现有组件完全兼容。
ConsenSys zkEVM 是以太坊生态的巨大飞跃,原因如下:
EVM 等价
开发者体验与以太坊完全相同。我们采取了零捷径并设计了系统以“按原样”证明 EVM 字节码。采用任何智能合约并一键安装即可实现大规模扩展而无需修改。
具有透明设置的基于格的 SNARK
直接来自 ConsenSys R&D 的超级大脑,我们新的 zkSNARK 实现实现了巨大的性能。我们的目标是在 1 秒内证明 1500 万单位的 gas,这意味着……实时证明!
EVM 覆盖
我们使用黄金标准以太坊测试组件在所有客户端(例如 Geth)运行测试了我们的 zkEVM。100% 的测试都通过了,我们已经实现了约 90%(约 16,000)的所有可能测试,为 Type 2 zkEVM 的生产准备铺平了道路。
模块化
模块化区块链可以根据需要调整其堆栈以适应不同的用例。链下数据可用性?故障证明?执行环境?ConsenSys zkEVM 是一个模块化的汇总,可以被切碎和更改以服务于任何目的。
可审计性
在构建我们的 zkEVM 时,我们优先考虑审计员。模块化、单一事实来源、大量文档和形式验证。审计 ConsenSys zkEVM 应该尽可能快速和简单,从而给用户带来信心。
透明度
我们已经发表了详细的论文来描述我们的 zkEVM 研究。这为透明度设定了新标准,因为我们正在积极解释事情是如何运作的。“授人以鱼,仅供一日之用;授人以渔,可终身享用”
你很快就可以自己测试了!我们目前正在努力,确保一切顺利并为准备就绪,并且在 1 月份我们将开始招募第一批用户。
更多信息在这里:
https://consensys.net/blog/news/consensys-launches-private-beta-zkevm-testnet-to-scale-ethereum/
https://eprint.iacr.org/2022/1633.pdf
@Ignacio Hagopian :
我已经实现了 EIP-4844 Powers of Tau 仪式的客户端。它不仅允许你参与,而且还具有一些额外的功能。
https://github.com/jsign/go-kzg-ceremony-client
拥有多个客户端对于确保仪式的参与者没有使用同样的 bls12-381 实现或拥有影响仪式输出质量的中心化实现 bug 非常重要。
如果你想知道如何使用此客户端参与,请查看仓库的 README,其中包含逐步说明。你可以在今天进行测试,在主仪式开始之前针对测试网定序器进行测试。
除了参加仪式外,我还增加了两个额外的功能。第一个是额外的命令行命令,用于验证当前的定序器脚本,以检查所有的贡献是否导致正确的 Powers of Tau 计算。
第二个是允许贡献者提供两个(可选)外部熵源。第一个是加入定序器大厅时来自 drand 网络的随机性。第二个是从外部 HTTP URL 中提取的随机性。这对于从有创意的来源贡献熵的人很有用。如果他们能提供一个简单的 HTTP 端点,他们就可以使用这个独立的客户端来参与仪式。
创建客户所需的一切都在这里:
https://github.com/ethereum/kzg-ceremony-specs
最近我在 @KakarotZkEvm 的最近一次贡献中研究了更多关于椭圆曲线密码学的知识。比较 alt_bn128 和 secp256k1 :
Alt_bn128 是专为基于配对的密码学设计的 Barreto-Naehrig (BN) 曲线,而 secp256k1 是 Koblitz 曲线,以其高度的安全性和效率著称。
Alt_bn128 由系数 a 和 b 以及素数模数 p 定义,而 secp256k1 由不同的系数和不同的素数模数定义。
在性能方面,通常认为 secp256k1 在标量乘法方面效率更高,而 alt_bn128 在配对计算方面效率更高。
Alt_bn128 常用于零知识证明等应用,而 secp256k1 常用于密钥交换协议(如以太坊和比特币公钥)
注:仅看以太坊和比特币的公钥恐怕不能算作密钥交换协议,适用的关键应该是算法里是否需要配对操作。
如果你想在这个了不起的社区中学习,请查看下面的 Kakarot 仓库:
https://github.com/sayajin-labs/kakarot
zkEVM 方面有一个有趣的问题:我们如何为 gas 定价?至少有以下三种选择:
① 保持 gas schedule 不变
② 重新定价操作码
③ 保持 gas schedule,引入 DoS 缓解
我们应该如何看待每一种?首先,为什么这是一个问题?这是因为 gas 应该反映节点的资源消耗(带宽 / 存储 / 计算)。但是当我们生成 zkEVM 证明时,一些操作码的证明比在 CPU 上重新执行的成本相对更高。
选项 ① 保留 gas schedule 不变,保留现有合约行为,但使我们面临潜在的 DDoS 攻击。例如:keccak 的证明成本很高,但用 EXTCODESIZE(仅 100 gas)填充一个区块涉及大量 keccak 哈希,这是一个潜在的 DoS 向量。
所以我们应该重新定价操作码以反映它们的证明成本,就像选项 ② 一样,对吧?好吧,事情没那么简单。某些合约依赖于当前的 gas schedule(当使用 gasleft 或 callstipend 时),因此重新定价实际上可能会引入意外行为。
我们剩下选项 ③ 了,保持 gas schedule 不变,但引入配额来识别病态交易(用 EXTCODESIZE 填充整个块)。我们可以在防止 DoS 攻击的同时保留合约功能。对于 @0xPolygon 来说,这是一个不错的选择,因为我们拥有最快的证明者,因此 L1 gas schedule 和实际资源消耗之间的计算成本边际差异很小。
但这提出了一个问题:如果 gas schedule 不能完美地跟踪上资源消耗,这意味着总的来说,某些用户正在为其他零知识更不友好的合约的用户补贴(很小量的)费用。对 EVM 等价来说这是公平交易吗?社区来决定吧!


zCloak Network 是基于零知识证明技术的隐私计算服务平台,使用 zk-STARK 虚拟机为通用计算进行零知识证明的生成与验证。基于独创的自主权数据和自证明计算技术,可以让用户在无需对外发送数据的情况下,实现对数据的分析和计算。项目采用“零知识证明即服务”的商业模式,打造一站式的多链隐私计算基础设施。zCloak 的首个产品 zkID.app 是一个链上数字身份与数据隐私保护解决方案。无论是企业、个人还是 IoT 设备,都可以借由 zkID 获得符合 W3C 国际标准的数字身份,并完成相关数字凭证的制备、公证、传递和验证等相关工作,整个过程由符合工业标准的密码技术保障其安全可靠。
【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接