Daily Hunting of The SNARK (01/21/23)
Daily Hunting of The
SNARK
■ Daily Hunting of The SNARK●
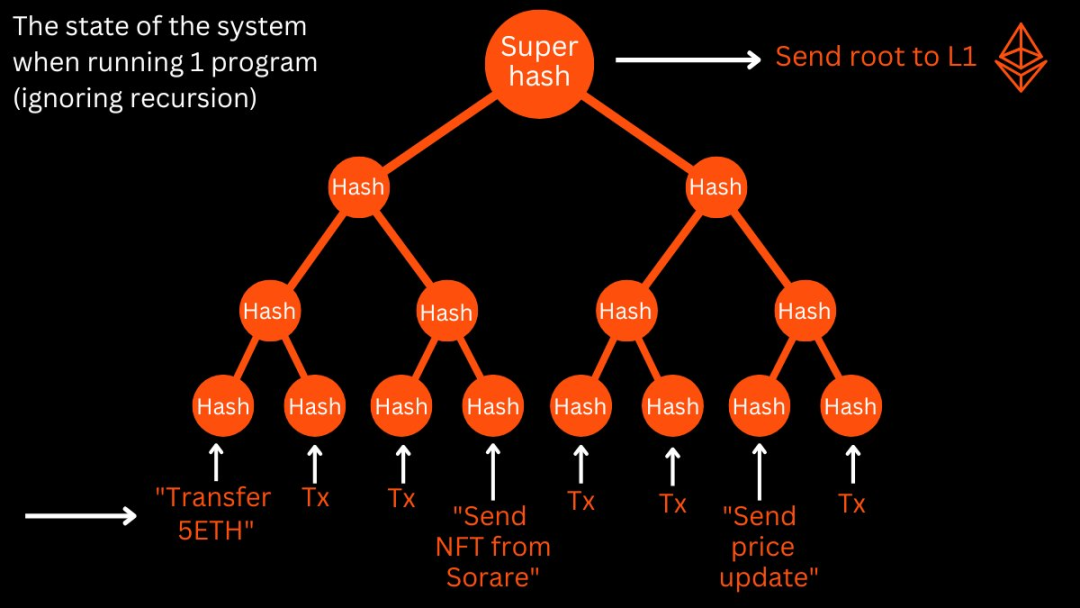
他的第一场讲座已在 https://zk-learning.org/ 上发布如何使用 MUD 构建链上游戏 Dark Seashttps://mirror.xyz/matchboxdao.eth/SeunDJX-dFnRhTIHSF79ccYa6r6wpND0k_Si7jPqp5Y请观看 JP Aumasson (@veorq) 的“密码学简介”,了解密码学的主要原则。https://youtu.be/ah5rIeKDNsU有趣的是,Groth-16 是对 MPC 最友好的 SNARK。想知道这将如何在未来发挥作用。https://youtu.be/-sp2KOCJK_Q?t=582我们最近完成了 Polygon Zero 的聚合电路,可以递归地验证两个内部证明。每个内部证明都可以是一个 EVM 证明或另一个聚合证明,从而可以在任意树型结构中进行聚合。这其实是有点棘手的,因为我们的 EVM 证明是基于 STARK 的,并且可以有一系列的大小。由于电路执行有界计算,因此我们需要一种从可变大小计算到固定大小计算的方法。我们首先为每个可能的 STARK 大小创建一个递归“包装”电路。这些包装电路本身将具有(更窄的)大小范围,因为需要更大的递归电路来验证更大的 STARK。所以我们继续这个过程,通过将证明包装在递归包装证明中来反复缩小证明。最终我们达到了一个恒定的大小,即 Plonky2 的递归阈值。另一个复杂性来自我们聚合电路的循环性。当我们在构建电路之前不知道聚合证明的大小、形状或验证密钥时,我们如何递归验证聚合证明?不过那是另一个话题了...如果我们可以重新开始,我们可能会认真考虑只使用 STARK,使用 zkVM 程序可以递归地验证任何形状或大小的证明。很高兴看到 Miden、StarkWare 和 Risc0 在探索这种方法。什么是 Merkle 树?Merkle 树是一种用于多次哈希数据的数据结构。目标是生成一个树根(超级哈希),用于链上验证。哈希函数用于将所有数据“压缩”到 1 个哈希值。
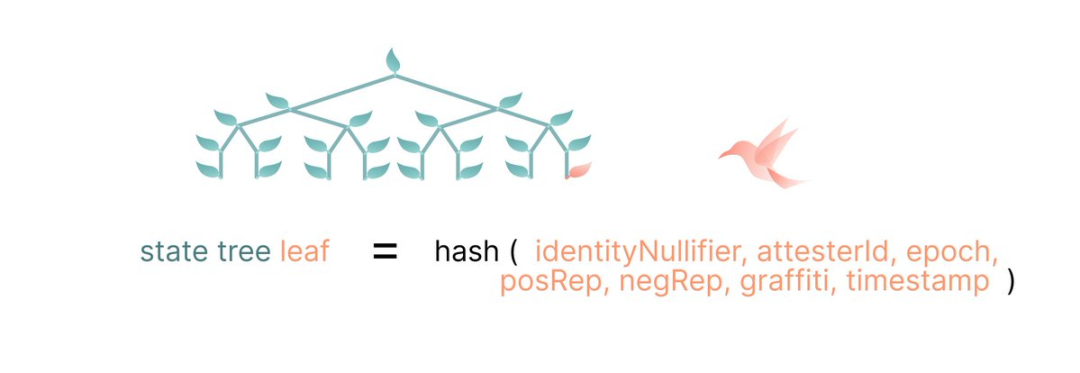
流入的交易会被单独哈希并配对进入新的哈希。该哈希被放置在一个父节点中,在那里它与其他父节点组合在一起,这个过程一直持续到它到达树的顶部(超级哈希根)。交易的不断流动意味着状态的不断变化。状态由 Cairo 语言更新,调整新状态输出(超级哈希根)。为什么在 Merkle 树中使用哈希函数?“压缩”数据,使内容长度统一(因为无论输入如何,哈希总是会生成相同数量的字符)并使其安全(有效编码)。Merkle 树类比:Merkle 树就像超市收银员:他们收到所有杂货 ( 交易 ) 并将它们放入一个袋子 ( 根 ) 中。袋子超轻(因为哈希函数)。收银员不断收到不同的杂货并更新商店的状态。 @Braavos - StarkNet Wallet :我们收到了有关智能合约钱包 (SCW) 性质的问题。 ①为什么 #StarkNet 上只有智能合约钱包? ③ 智能合约钱包是否只能在 StarkNet 上使用?这些都是很好的问题。让我们在 3 分钟内回答他们👇在 StarkNet 上,每个账户都由链上的智能合约代表,而不仅仅是一个客户端应用程序。这实现了传统钱包无法实现的高级功能,同时保留了自保管和去中心化的性质。这称为帐户抽象。但为什么 StarkNet 上只有智能合约钱包可用?StarkNet 将账户抽象嵌入到了协议中。在调用 dApp 协议合约之前,所有交易都必须通过钱包的账户智能合约。因此,只有智能合约钱包可以与链(与 dApps)交互。 • Multicall——在一个交易中捆绑一些合约调用。是否可以在 Ethereum 上拥有智能合约钱包?从技术上讲,可以。EIP-4337 描述了它的实现方式。然而,当前的提议是在应用级别添加账户抽象,而将其写入协议则在以太坊路线图的下方。另一件需要考虑的事情是账户抽象会增加每笔交易的额外费用。这是因为它在调用目标合约之前运行自己的验证和执行逻辑。由于 L1 上的 gas 价格远高于 L2,这可能会导致交易费用显着增加,这对于大多数用例来说在经济上是不可行的。在 StarkNet 上,gas 费的支付应该明显低于以太坊。 @Privacy & Scaling Explorations :在我们最新的博文中了解有关 @UniRep_Protocol 的所有信息!UniRep(Universal Reputation 的缩写)为匿名性增加了声誉,可以使得人们在不透露历史细节的情况下提供相关上下文。https://mirror.xyz/privacy-scaling-explorations.eth/FCVVfy-TQ6R7_wavKj1lCr5dd1zqRvwjnDOYRM5NtsE声誉是关系式的、主观的、依赖于上下文的。如果没有声誉作为决定是否要以及如何去与互联网上的陌生人互动的参考,我们依赖的许多应用和服务将无法运行。UniRep 协议是一种标准,不同的声誉规则可以在其上进行互操作。它不规定在给定应用中如何使用声誉,而是作为一个通用且可扩展的系统在零知识社交生态中应用声誉。当我们听到“社交”时,我们往往会想到社交媒体——但餐厅评论、市场、拼车和寄宿都是高度社交的,并且高度依赖于声誉。UniRep 是零知识社交技术栈中的一个组成部分,在匿名环境中提供了问责制。UniRep 从 Barry Whitehat 的一项 ethresearch 提案演变而来,该提案可以禁止匿名用户违反规则,并提供一种机制来提供用户必须接受的正面和负面声誉,同时保持隐私。https://ethresear.ch/t/anonymous-reputation-risking-and-burning/3926那么它是怎样工作的?为了在保护隐私的同时保证声誉不可否认(不能被拒绝),UniRep 采用了一个轮次(epochs)系统、临时身份以及通过零知识证明将声誉和用户信息从一个状态迁移到另一个状态的系统。在应用层,比如平台、企业和社区等证明者(attesters)提供问责制。证明者决定构建什么、用户如何加入和交互,以及如何使用身份。最重要的是,它们决定了用户如何获得正面和负面的声誉。轮次代表时间的流逝。就像区块链中的块一样,它们可以被认为是 UniRep 系统中的循环。用户通过称为轮密钥的轮换身份进行交互并积累声誉,这些身份在每轮都会改变,对每个用户都是独一无二的,并且看起来完全随机。UniRep 使用迁移 Merkle 树的系统。每个证明者都有自己独立的状态树版本,它会在每个轮次发生变化,并充当包含相关用户及其声誉的元声誉跟踪器。由于轮密钥在每个轮次都发生变化,因此必须迁移它们积累的声誉。在一个轮次结束时,用户生成一个用户状态转换证明来证明他们已经积累的声誉,并向新的状态树添加一片叶子。https://developer.unirep.io/docs/circuits-api/circuits#user-state-transition-proofUniRep 用户不能拒绝接受声誉,但他们始终可以控制声誉的使用方式:只有他们才能看到他们积累了多少声誉,并且只有他们才能决定使用什么(且只向他们想要的人)来揭示声誉证明。
https://developer.unirep.io/docs/circuits-api/reputation-proof
UniRep 仍处于开发的早期阶段,团队欢迎提出想法、反馈、整合和贡献! 在
https://developer.unirep.io/docs/welcome
查看文档或加入 UniRep Discord:https://discord.gg/VzMMDJmYc5
@Ja Groot :
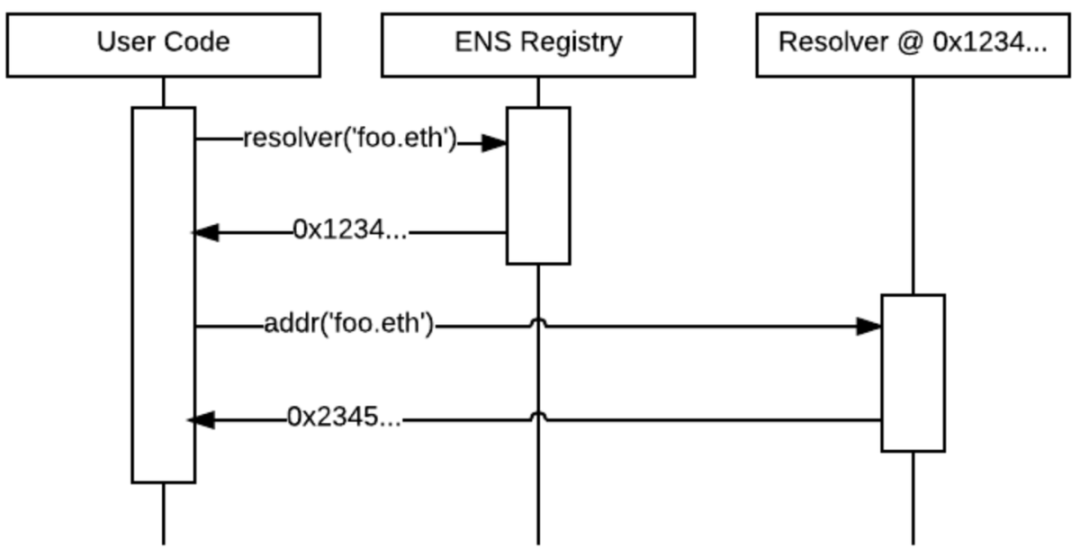
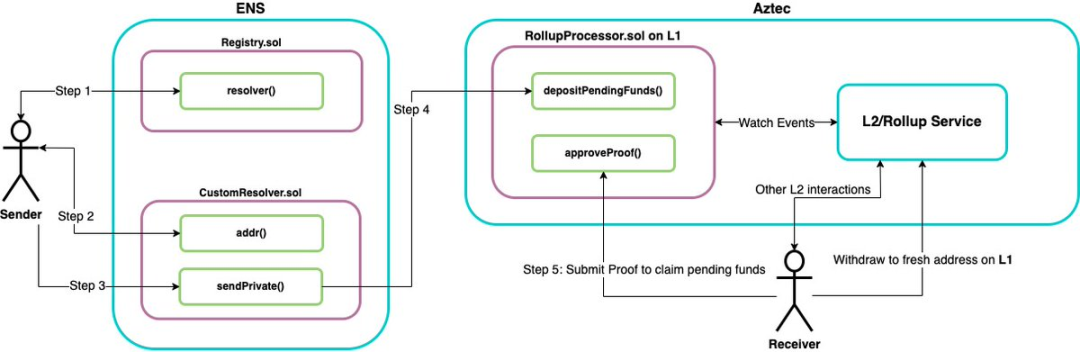
ENS 协议无疑是为生态构建的最重要的公共产品之一。没有它,我们仍然会停留在(眯着眼睛)使用“0x2345..”地址的原始时代:一个不小心你的资产可能就会消失!然而,随着将你的社交资料与 .eth 域名相关联的做法越来越普遍,以及使用区块浏览器检查任何 ENS 名称的便利性,这对于用户体验的隐私性来说是非常麻烦的!这正是@ChainSafeth 着手解决的问题。提出问题:“究竟如何在不牺牲用户隐私的情况下保持 ENS 域名的便利性?”经过几次试验后,我们在 L2 zk-rollup @aztecnetwork 和 zk.money 的帮助下确定了一个潜在的解决方案。本着透明的精神,可以在此处找到我们完整的 ENS 域名标准提案:https://hackmd.io/@jagrooot/BkedGj7Cq由于 ENS 使用户能够使用 setResolver() 方法设置自定义解析器,我们可以编写自己的自定义解析器将资金重定向到@aztecnetwork 的 RollupProcessor.sol 合约!
Aztec 的 Falafel(rollup 服务)将监听并处理存入事件,用户可以在 L2 上使用它或提取到不同的 L1 地址。当然,这项工作涉及为 ENS 编写自定义解析器合约。还有一些实施细节尚未制定,因为一些手动工作仍需要由发送者完成。我们已经列出了一些选项,包括:创建一个新的 EIP,或者创建一个自定义的@MetaMask #Snap(我们真的在这里展示了我们的生态专业性;)使用我们的 @aztecnetwork 实现 ENS,当前的 gas 成本为:提取⛽️:ETH 到 EOA 5,000 gas ;合约 30,000 gas。@Aztecnetwork 保证 L2 内的隐私交易,这意味着发送者的身份或余额对任何人都是不可见的。用户可以简单地使用 zkMoney 的 UI 提现到任何其他 L1 地址(不要使用原始 ENS 域名地址)!
我们在 2022 年 12 月的 @ensdomains @ens_DAO 每周生态系统会议上介绍了这一点,并在此处起草了正式的 DAO 论坛帖子:https://discuss.ens.domains/t/using-aztec-zkmoney-for-ens-privacy/15766我们很乐意听到更多!请回复我们的 ENS DAO 论坛帖子,在我们的博客中发表评论,或直接在此推文主题中发表评论。如果这对最终用户有用,我们很乐意继续朝这个方向探索,为我们最重要的公共产品之一带来隐私!要阅读完整的博客,包括对 @ensdomains、@aztecnetwork 的介绍,以及完整的实现细节,您可以在这里查看:https://blog.chainsafe.io/bringing-privacy-to-ens-chainsafes-proposed-integration-using-aztec-network-4c75716e3ea1本文由 zCloak Network 密码学研究员
zCloak Network 是基于零知识证明技术的隐私计算服务平台,使用 zk-STARK 虚拟机为通用计算进行零知识证明的生成与验证。基于独创的自主权数据和自证明计算技术,可以让用户在无需对外发送数据的情况下,实现对数据的分析和计算。项目采用“零知识证明即服务”的商业模式,打造一站式的多链隐私计算基础设施。zCloak 的首个产品 zkID.app 是一个链上数字身份与数据隐私保护解决方案。无论是企业、个人还是 IoT 设备,都可以借由 zkID 获得符合 W3C 国际标准的数字身份,并完成相关数字凭证的制备、公证、传递和验证等相关工作,整个过程由符合工业标准的密码技术保障其安全可靠。
【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。
来源链接