Gate 用户被盗 170 万,人脸识别已被黑客攻破了吗?
双方都拿出了验证记录自证清白,却没有人拿出对方真正需要的那一份证据。
撰文:Sanqing,Foresight News
更新声明(7 月 9 日 20:00): Gate 发布了一份更正式的官方通报,本文第一、二、三节相关内容已据此标注更新,主要新增以下几点:一是 Gate 披露完整证据链细节,称申请方提交的材料包括账户邮箱与手机号、与实名一致的身份信息、平台交易流水、支付宝交易录屏,以及可相互印证的「对称交易记录」,并称支付宝录屏经其技术团队分析后认为「只能由客户本人或者可以访问客户支付宝账户的人录制」;二是 Gate 声明「我们从来不会仅凭活体验证结果来完成账户安全审核」,强调了「多渠道提前通知 + 系统风控初筛 + 人工多层复核 + 时间保护」的四重流程;三是 Gate 正面回应了「内鬼」猜测,称平台持有 ISO/IEC 27001、PCI DSS 等国际安全认证,对于所有客户资料的访问有严格的权限分级控制以及访问日志记录,经排查未发现内部信息泄露的日志痕迹;四是 Gate 披露了资金追偿进展,称已联动安全、合规、法务与商务团队展开链上分析,并正在与 Tether 等第三方机构对接、推进资金冻结的法律与操作流程。更多详情可查看 Gate 官方通报原文。
7 月 8 日,Gate 交易所用户「第一美少女(@jheioff)」在 X 平台发文称,其 Gate 交易所账户被盗,约 170 万美元资产被提空。Gate 华语官方账号后续证实,该账户在 7 月 7 日共完成 5 笔提现,合计 49.96 枚 ETH、746,475 枚 HSK 与 1,565,982 枚 USDT,折合约 170 万美元。

该用户表示账户开启了手机验证、Google Authenticator 与邮箱验证,但整个过程中手机未收到任何验证码,其本人也从未提供过视频、手持身份证或登录录屏。
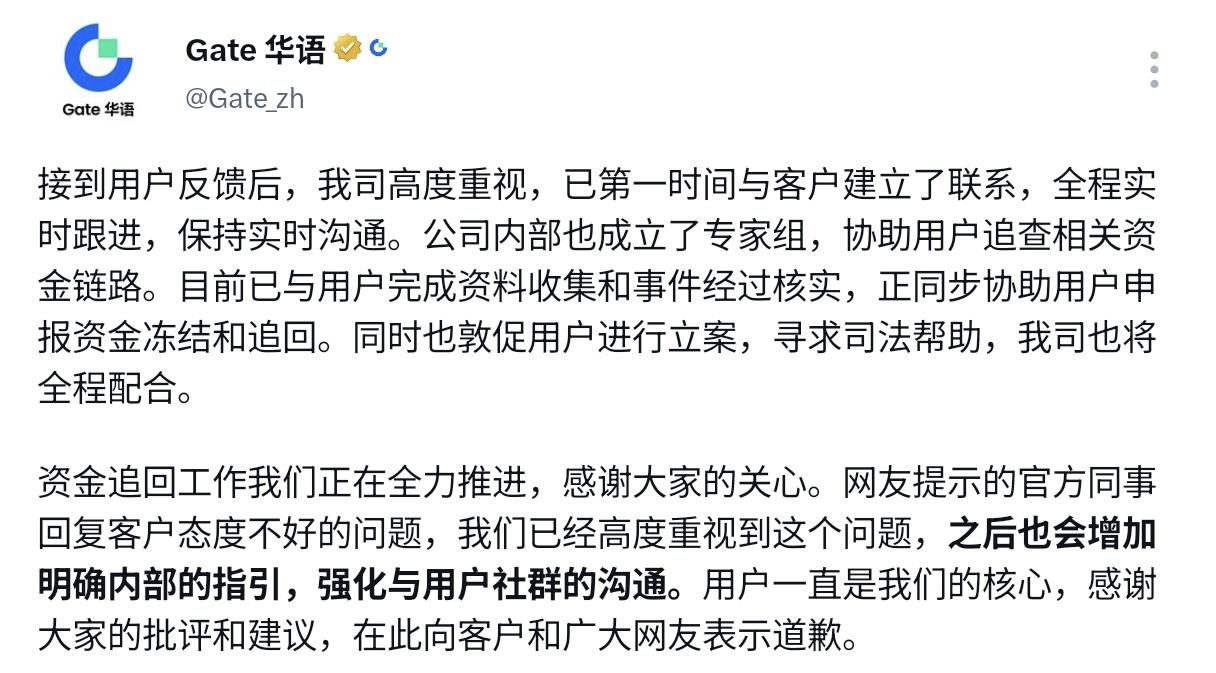
更新:该用户公开监控视频回应称,Gate 公布的对应时刻其并没有拿起手机做人脸识别,也没有进行任何 Gate 安全项重置操作。
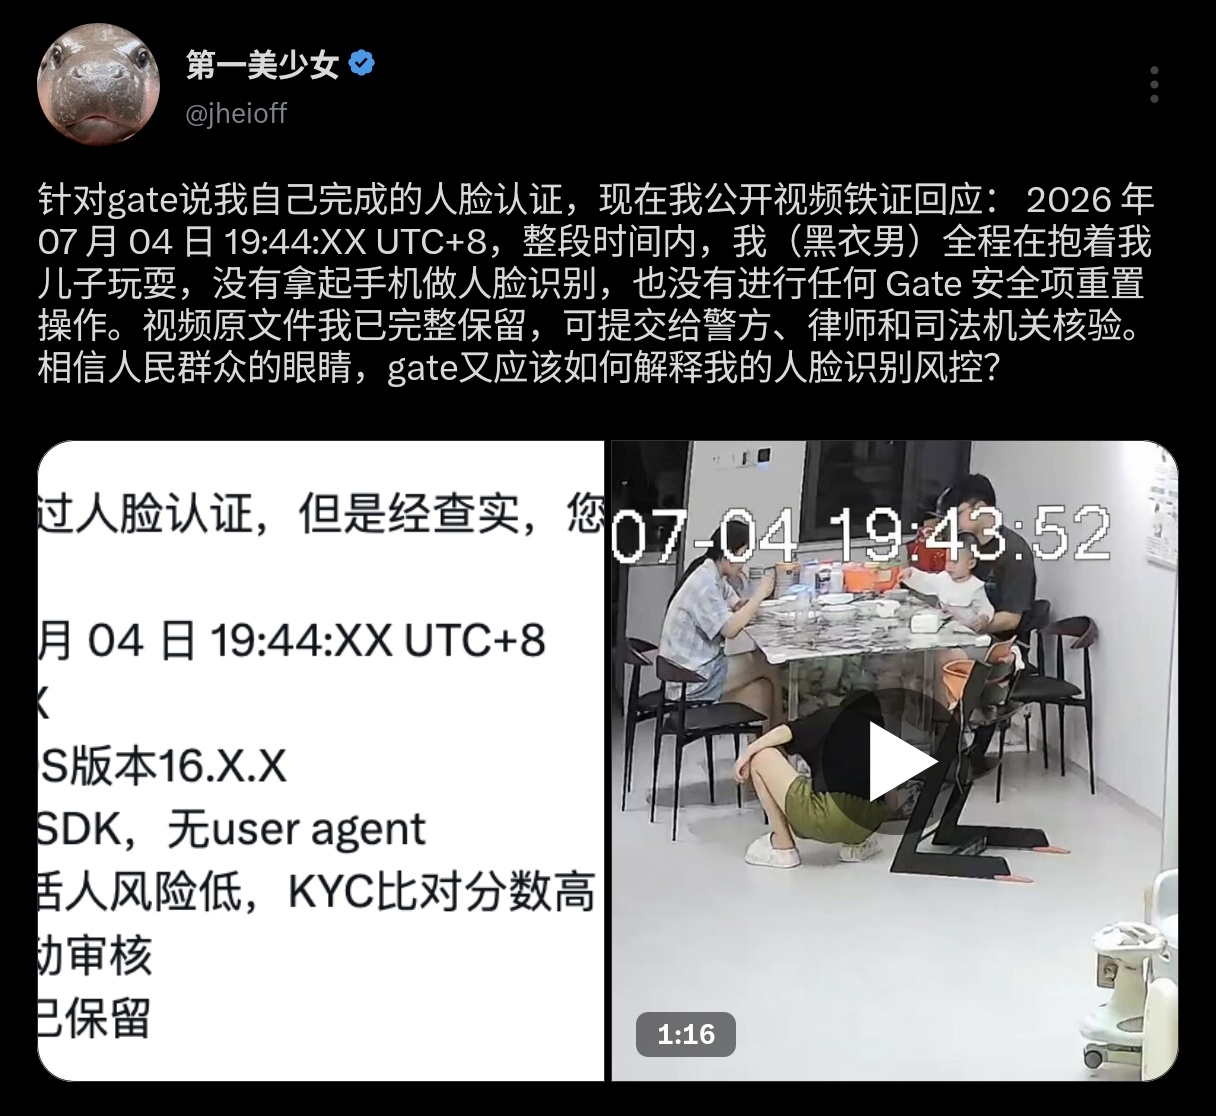
更新:Gate 表示,目前已与用户完成资料收集和事件经过核实,正同步协助用户申报资金冻结和追回。同时再次敦促用户进行立案,寻求司法帮助。 Gate 同时回应了「网友提示的官方同事回复客户态度不好」的问题,称已经高度重视到这个问题,会增加明确内部的指引,强化与用户社群的沟通。并向客户和广大网友表示道歉。
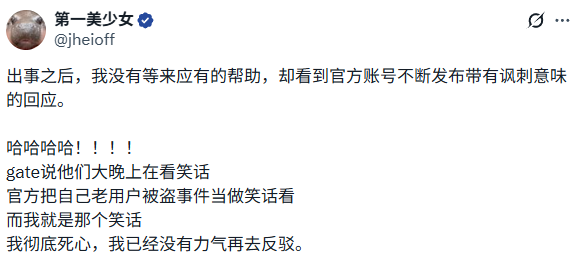
更新(7 月 11 日):@jheioff 发文回应称,Gate 官方账号此前的部分回应让她感到自己的遭遇被当作「笑话」看待。她表示目前仍在同步推进报警、证据保全、委托律师及协调 Tether 冻结相关地址等工作,并称虚拟货币案件的立案流程比预想中更复杂。作为使用 Gate 长达 9 年的老用户,她表示希望把整个过程公开,无论最终结果如何,都想为其他用户提供一个可供参考的真实案例。
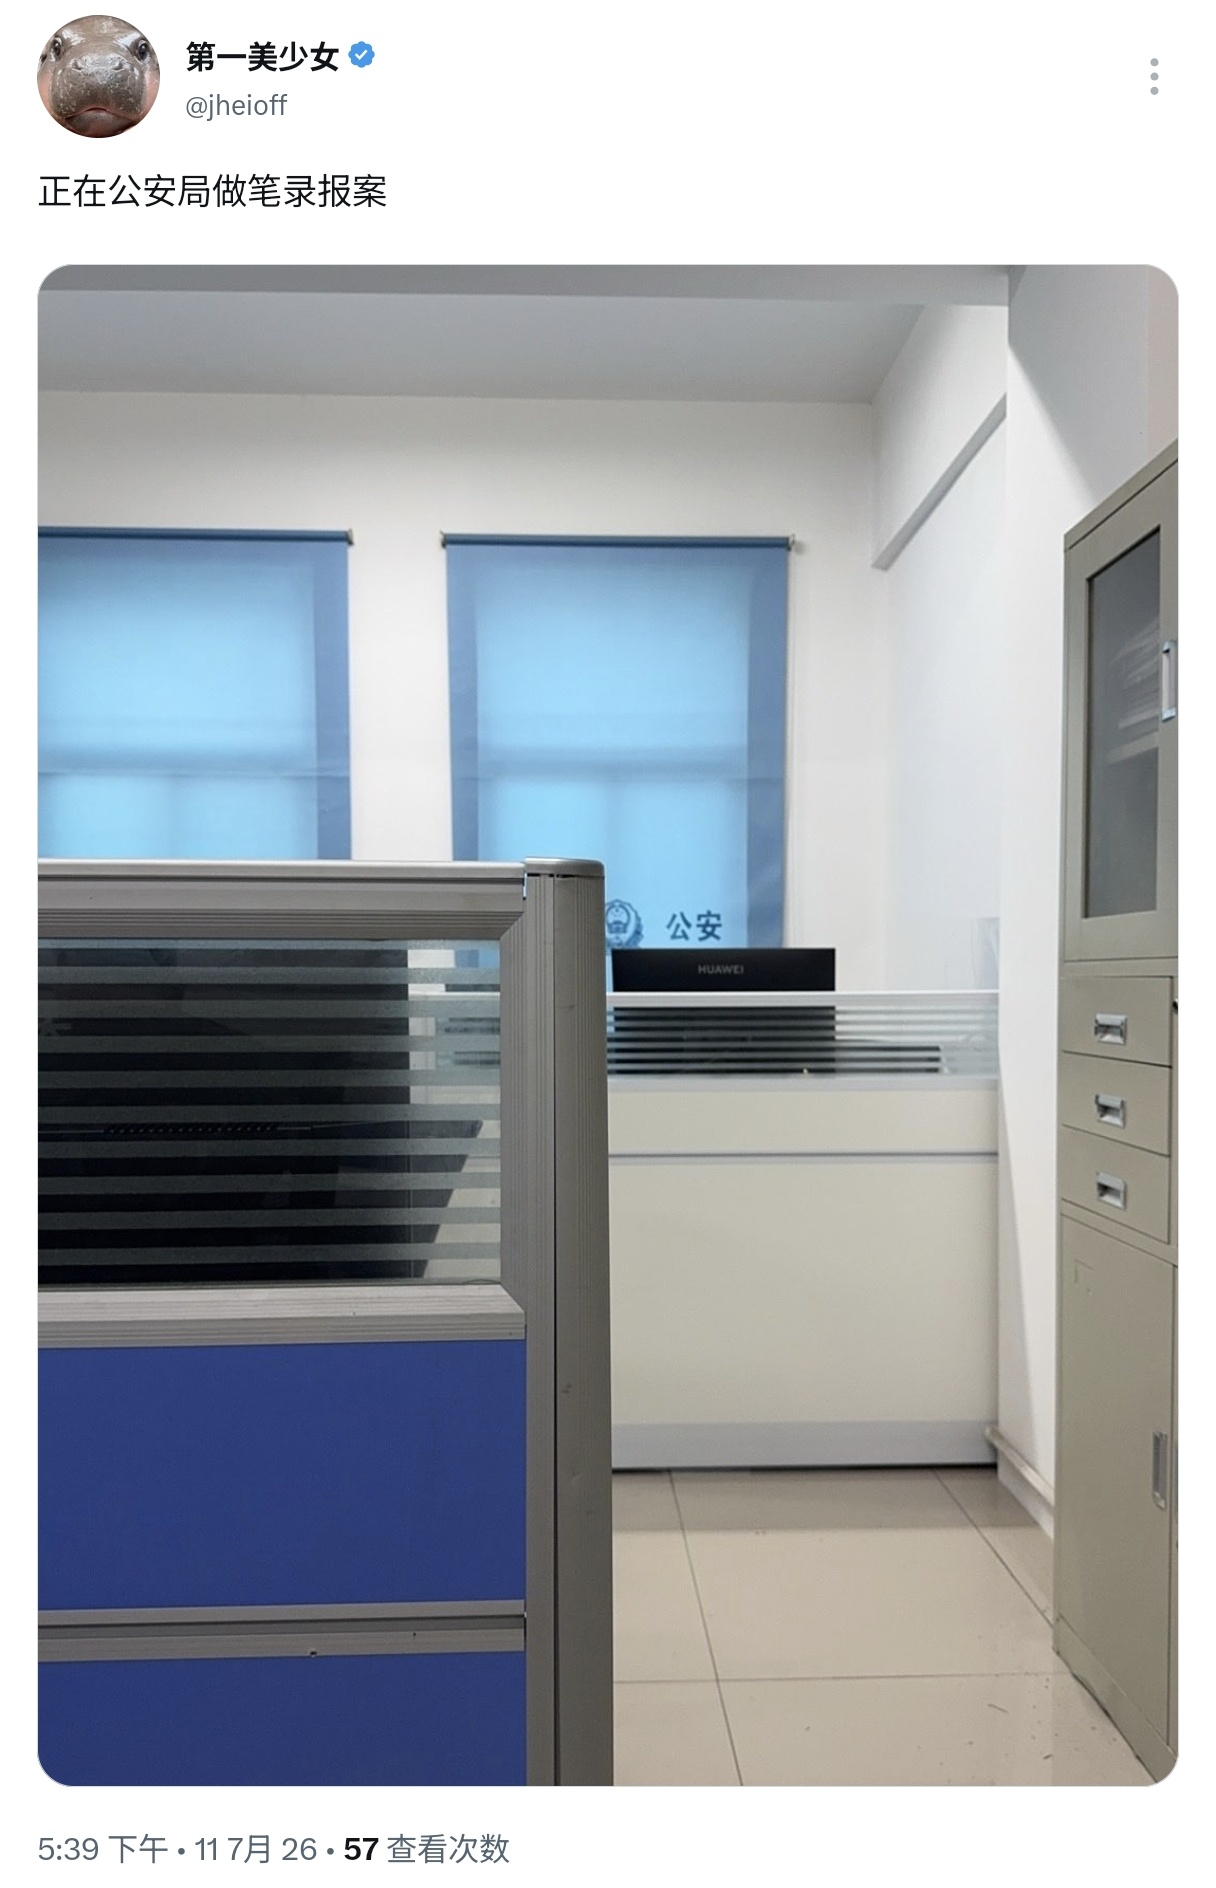
更新:7 月 11 日,@jheioff 配图发文表示,「正在公安局做笔录报案」。
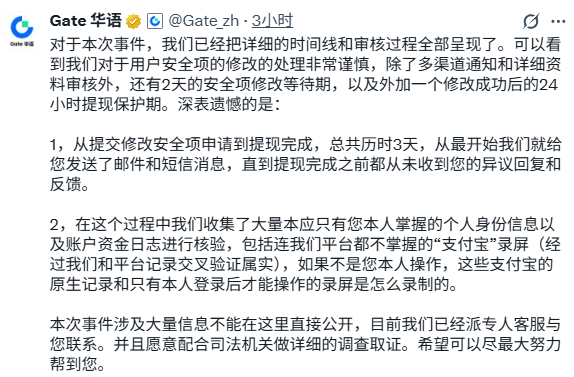
Gate 华语官方随后发布完整时间线回应,罗列该账号 7 月 4 日至 7 日的每一步操作,包括活体人脸验证、短信与邮箱验证码、资金密码修改等,其后台记录均显示「验证通过」。事件初判为个别案例,不存在系统性安全漏洞。双方证据链条互相矛盾,事件在中文加密社区引发大量讨论,并促使部分用户从 Gate 提现。
针对事件后续进展及部分疑问及细节,Foresight News 已向当事双方求证,Gate 方面表示已与该用户进行积极沟通,在事件最终调查结束前,暂无法进行回复。另一当事人截止更新前暂无回复。
证据越具体,矛盾越尖锐
Gate 公布的第一版时间线称,7 月 4 日有「新设备」发起密码与安全项重置请求,经活体人脸验证(即要求实时检测人脸动作,以区分真人与照片、视频或伪造图像)、短信验证码与邮箱验证码全部通过后完成重置;7 月 5 日,账户凭一段 2019 年支付宝 C2C 订单的付款录屏完成手机解绑;7 月 6 日修改登录密码、资金密码并重设 Google 验证;7 月 7 日,账户经一台「历史老设备」的 Mac 网页端有过登录操作;同日,账户向一个新地址发起提现,这笔提现单独经过了活体人脸验证、Google 验证码与资金密码的完整验证后放行,随后这个新地址被加入免验证白名单,账户共完成 5 笔提现,合计约 170 万美元。@jheioff 随即发文逐条否认,称自己从未做过上述人脸验证,没有提交过任何视频或录屏,也没有申请解绑手机或更换邮箱。
争议并未止步于这一轮各说各话。
7 月 8 日晚间,Gate 给出第二轮回应,把此前隐去的细节补充得相当具体:7 月 4 日 19 时 44 分(UTC+8)的人脸识别,对应 IP 为 42.200.39.1XX,设备为 iPhone 14,活体检测结果显示「非活人风险低」,且与 KYC 存档人脸「高度一致」;7 月 5 日凌晨 3 时许,账户方还提交过一段本人手持证件与手写文稿的视频用于解绑核验;同日 21 时 26 分提交的 2019 年支付宝 C2C 订单录屏,Gate 称已与自身交易记录交叉核验,具体到了「2019 年 10 月 9 日 22 时 28 分」的多笔收款金额。
@jheioff 的第二轮回应同样逐点针锋相对:她明确表示自己目前使用的是 iPhone 16 Pro,此前的旧设备是 iPhone 13,两者都不是 Gate 记录中的 iPhone 14;凌晨三点她本人早已入睡,不可能提交手持证件视频;2019 年的支付宝录屏她完全不知情。
但这一轮回应中也出现了少有的重合。她承认 7 月 7 日那台「历史老设备」的 Mac 网页端登录,很可能确实是自己的浏览器,因为她平时习惯把 Gate 等交易所网页常驻挂在浏览器里。她随即补充,登录是本人不代表更换邮箱、解绑手机、重置密码与最终提现也是本人所为,并要求 Gate 就日志中显示为 10.0.10.9 的内网私有 IP、以及尚未公开的设备指纹与真实公网 IP 作出解释。
Gate 对此回应称,该操作由客服人工核实身份后代为处理,故日志显示为内网 IP,而受害者要求的不少信息属于平台核心风控涉密信息,无法直接对外提供。
针对支付宝记录能否追溯到 2019 年,社区中一度有声音质疑支付宝不支持调取五年前的交易记录。但据笔者实测及查证支付宝官方帮助中心,账单记录可永久查询,删除后仍可通过「开具交易流水证明」的方式查询。
到了 7 月 9 日,Gate 给出目前最接近「实锤」的一点:那段 2019 年支付宝录屏经交叉核验后确认属实,而这类记录理论上只有账户实名人本人登录支付宝才能录制。
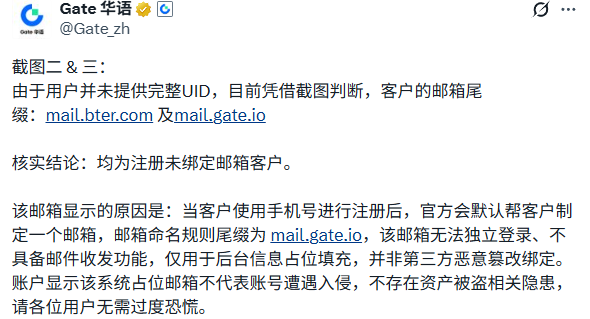
次日凌晨,Gate 还就社群里流传的另一起「账户邮箱被篡改」传闻(涉及另一 UID)作出说明:涉事账户显示的 @mail.bter.com / @mail.gate.io 后缀邮箱,是平台为纯手机号注册用户自动生成的占位邮箱,无法独立登录收发邮件,仅用于后台信息填充,并非遭第三方篡改绑定。
更新:7 月 9 日 19:02,Gate 发布了一份更正式的通报,把此前分散在回复里的证据整合成一条完整链条:申请方提交的材料包括账户邮箱与手机号、与实名一致的身份信息、平台交易流水、支付宝交易录屏,以及可相互印证的「对称交易记录」。
Gate 技术团队认为,这段支付宝录屏「只能由客户本人或者可以访问客户支付宝账户的人录制」,理由是支付宝对非常用设备或 IP 登录会强制多重身份验证;据此,Gate 得出结论:申请方不仅接触到了账户信息,还提前从外部渠道掌握了客户的实名信息、支付宝账号与交易记录,并通过了支付宝自身的风控验证。
Gate 还在公告中声明,「在 AI 以假乱真的今天,我们从来不会仅凭活体验证结果来完成账户安全审核」,并强调了「多渠道提前通知 + 系统风控初筛 + 人工多层复核 + 时间保护」的四重流程。换言之,除了人脸活体检测,Gate 同样重视人工比对那些原本只有账户实名人才可能提供的材料上。
多种猜测指向同一个漏洞
事件发酵后,社区给出了几种彼此冲突的解释。@hebi555 提出,攻击者可能利用泄露的 KYC 资料与 AI 换脸技术,伪造出足以通过活体检测的人脸视频;@ChzhshchAI 与 @datiezi 从内网 IP 这一异常出发,怀疑操作是交易所内部人员配合完成;@dajingou1 的长文分析则认为,这更像是终端被长期植入木马、信息被持续窃取的结果。
另有一种猜测认为,账户的实名 KYC 信息本就不属于 @jheioff 本人,而是借用他人身份注册。对此,@jheioff 尚未在公开材料中正面回应。
Gate 将事件定性为「个别案例」,但这是当事一方的判断,目前尚无独立第三方介入核实,调查仍由 Gate 主导。
但活体检测被攻破,在传统金融领域早有先例。2022 年,北京警方通报一起交通银行储户资金被盗案:攻击者在掌握受害人手机验证码的同时,6 次通过银行的人脸活体检测完成大额转账与密码重置,储户本人对此毫不知情,同类受害者至少 6 人,涉案金额超过 200 万元人民币;清华大学 RealAI 团队 2021 年的测试显示,利用对抗样本可在 15 分钟内攻破 19 款安卓手机的人脸识别系统,并成功绕过部分金融类 App 的活体检测。
资金正在用脚投票
事件公开当天,@xiaomustock 与 @0xfengxun 等账号的预警帖迅速扩散,部分用户选择第一时间从 Gate 提币避险;@forevergalxy 等则质疑交易所在社交平台上组织正面声音、回避核心证据。
据 DefiLlama 数据,事件发酵后,Gate 过去 24 小时净流出约 8658 万美元,明显高于其他交易所同期数据。
对 Gate 而言,这不只是一起个案纠纷,而是一次危机披露能力的公开检验。交易所选择分阶段发布声明、给出操作时间线,试图用透明度对冲信任流失。时间越久,罗生门就越难被打破。
更新:在 7 月 9 日 19:02 的通报里,Gate 也披露了资金追偿的最新进展:已梳理全部资金流向,联动安全、合规、法务与商务团队展开链上分析与资产追踪,并称正在与 Tether 等第三方机构对接、推进资金冻结的法律与操作流程,待用户启动司法程序后将全力配合调查。
抛开责任认定不谈,这起个案本身也留下几条对普通用户实用的提示:大额提现前,不妨为「免验证地址白名单」单独设置延时到账或人工复核,而不是默认放行;二次验证工具尽量关闭云同步,并为其单独设置强密码;多留意日常使用的交易所官方验证短信 / 邮箱的实际显示抬头,避免把关键验证码误当成营销信息忽略,并设置自己能够记忆的防钓鱼码;定期检查账户绑定的邮箱是否为本人正在使用的真实邮箱,尤其是手机号快捷注册的老账户,容易被系统自动生成的占位邮箱掩盖真实风险。
同时应尽量避免在社交平台或公开场合暴露具体持仓规模,高调「晒单」、「露富」本身就会把自己变成社会工程学攻击的目标;此外,人脸识别已被证明存在被换脸、伪造绕过的可能性,尽量减少清晰多角度的脸部照片、视频在社交媒体和陌生第三方渠道的留存与传播,这类素材一旦被收集,可能被用来训练或合成足以骗过活体检测的换脸材料。
【免责声明】市场有风险,投资需谨慎。本文不构成投资建议,用户应考虑本文中的任何意见、观点或结论是否符合其特定状况。据此投资,责任自负。